Iran e frigoriferi hackerati: la vicenda che ha paralizzato centinaia di supermercati francesi non è più soltanto un caso di criminalità informatica. Parigi ha accusato ufficialmente Teheran di aver organizzato un’operazione di sabotaggio contro gli impianti di refrigerazione, indicando come responsabile un’unità informatica collegata ai Guardiani della Rivoluzione. Una svolta che arriva dopo settimane di indagini e che porta una domanda inevitabile anche in Italia: gli episodi registrati nei nostri supermercati appartengono alla stessa offensiva oppure dietro gli attacchi si nascondono gruppi differenti?
La risposta, almeno per ora, non è univoca. Le autorità francesi hanno individuato una responsabilità per la campagna di ottobre, ma questo non significa che tutte le intrusioni successive in Europa siano attribuibili all’Iran. Nel frattempo, la magistratura di Parigi ha avviato un’indagine, mentre il governo francese prepara una risposta diplomatica che potrebbe tradursi in nuove sanzioni europee.
La Francia accusa l’Iran: chi sono gli hacker Shahid Kaveh
Il 9 novembre 2026, il ministero degli Esteri francese ha reso pubblica una dichiarazione destinata ad avere conseguenze ben oltre i confini nazionali. Secondo il governo di Parigi, dietro il sabotaggio informatico che ha investito centinaia di punti vendita si trova Shahid Kaveh, un’unità cyber offensiva affiliata al Corpo delle Guardie della Rivoluzione islamica iraniana, conosciuto anche come pasdaran.
L’accusa non si fonda esclusivamente su indiscrezioni dei servizi segreti. Il Centro di coordinamento delle crisi cyber francese, denominato C4, ha condotto un’analisi tecnica che coinvolge diverse strutture dello Stato, tra cui l’ANSSI, l’intelligence interna ed esterna e gli organismi della difesa.
Gli investigatori sostengono di aver identificato elementi riconducibili all’organizzazione iraniana attraverso l’esame delle infrastrutture digitali impiegate, degli strumenti utilizzati dagli aggressori e delle tracce lasciate durante le operazioni.
Tra gli indizi citati figurano anche l’impiego della lingua persiana e la diffusione di informazioni sull’attacco attraverso un canale di propaganda collegato all’unità sospettata.
Per le autorità francesi, questi riscontri sono sufficienti a formulare un’attribuzione ufficiale. Resta invece affidato alla magistratura il compito di accertare le responsabilità penali individuali, che non possono considerarsi definitivamente provate sulla base della sola valutazione dell’intelligence.
Iran e frigoriferi hackerati: 700 siti coinvolti e almeno 15 incendi
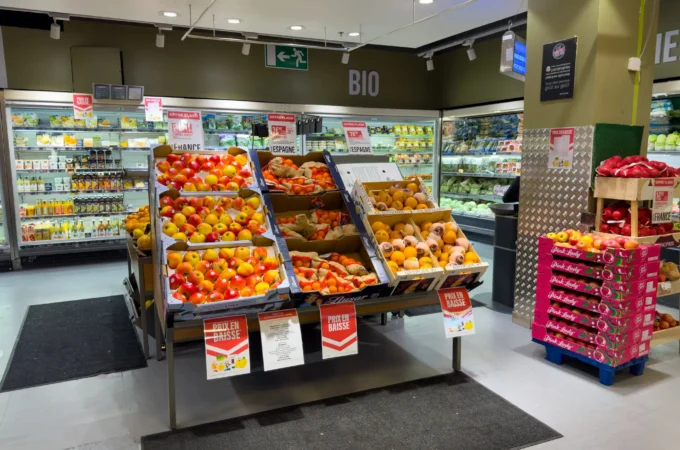
Per comprendere la gravità dell’accusa bisogna tornare alla notte tra l’11 e il 12 ottobre. In quelle ore, secondo la ricostruzione dell’ANSSI, i sistemi di controllo degli impianti frigoriferi di circa 700 strutture della grande distribuzione francese sono stati compromessi attraverso accessi informatici non autorizzati.
Gli aggressori sono intervenuti sui parametri di sbrinamento delle apparecchiature, modificando le impostazioni in modo da provocare un aumento anomalo delle temperature.
Il risultato non è stato un semplice guasto destinato a risolversi con il riavvio di un computer. Le merci conservate in condizioni non più idonee hanno dovuto essere eliminate, mentre diversi impianti hanno subito danni materiali.
Il dato più inquietante riguarda i principi d’incendio registrati in almeno 15 casi. Un episodio di questo genere dimostra che un’intrusione informatica può compromettere direttamente il funzionamento di apparecchiature fisiche, con conseguenze che vanno oltre la perdita dei prodotti.
Il ministero degli Esteri francese ha quantificato le perdite alimentari in diverse decine di milioni di euro. Una cifra che comprende il valore delle merci deteriorate e rende evidente l’impatto economico dell’operazione.
Non è necessario che un aggressore interrompa la fornitura elettrica a un supermercato per renderne inutilizzabile una parte essenziale. Può ottenere un risultato analogo intervenendo sul sistema che regola la conservazione degli alimenti.
È qui che il sabotaggio informatico assume una dimensione strategica: un dispositivo progettato per rendere più efficiente un’attività commerciale può trasformarsi in uno strumento capace di danneggiarla dall’interno.
La svolta nelle indagini: mandati internazionali e nuove sanzioni contro Teheran
La decisione di rendere pubblica l’attribuzione è stata accompagnata da iniziative giudiziarie e diplomatiche.
La procuratrice di Parigi, Laure Beccuau, ha annunciato l’apertura di un’indagine nei confronti del responsabile di Shahid Kaveh, di due suoi collaboratori e di eventuali ulteriori soggetti che dovessero emergere dagli accertamenti.
La magistratura ha inoltre richiesto l’emissione di mandati di arresto internazionali nei confronti degli indagati.
Sul piano politico, il ministro degli Esteri Jean-Noël Barrot ha annunciato la convocazione dell’ambasciatore iraniano in Francia, accompagnata dalla volontà di proporre ai partner dell’Unione europea nuove misure restrittive contro persone e organizzazioni ritenute coinvolte nell’offensiva.
Le eventuali sanzioni non rappresentano ancora una decisione definitiva dell’Unione. Saranno necessari ulteriori passaggi politici e istituzionali.
La vicenda assume comunque un significato particolare. Secondo la valutazione ufficiale di Parigi, si tratterebbe della prima campagna informatica di questa portata condotta sul territorio francese con una finalità esclusivamente distruttiva.
Non un tentativo di sottrarre dati riservati o ottenere denaro attraverso un riscatto, ma un’operazione volta a produrre danni concreti.
Dai supermercati alle centrali idroelettriche: il sabotaggio era più esteso
Il rapporto francese contiene un particolare che rischia di passare inosservato nella cronaca concentrata sui congelatori dei supermercati.
La medesima campagna avrebbe interessato anche apparecchiature Schneider Electric installate in piccoli impianti idroelettrici. In questo caso gli effetti rilevati sarebbero stati limitati, ma l’informazione allarga il quadro dei bersagli.
Le autorità hanno individuato inoltre altre strutture coinvolte nel settore alimentare: macellerie, uno stabilimento di macellazione e impianti di trasformazione appartenenti a cooperative.
Il collegamento tra attività apparentemente diverse suggerisce una lettura precisa. I sistemi industriali moderni condividono spesso tecnologie di controllo remoto, software di supervisione e modalità di accesso utilizzate per la manutenzione.
Un aggressore capace di individuare debolezze in queste infrastrutture può cercare di sfruttarle in settori economici differenti.
Non significa che ogni dispositivo industriale sia facilmente violabile. Significa, però, che la superficie esposta agli attacchi non coincide più con i tradizionali sistemi informatici aziendali.
La refrigerazione commerciale, la produzione energetica e gli impianti automatizzati dipendono sempre più da tecnologie che comunicano attraverso reti digitali.
Quando vengono compromesse, il problema non riguarda soltanto la riservatezza delle informazioni: può coinvolgere direttamente la continuità dei servizi.
Gli attacchi in Italia e la differenza tra la pista iraniana e quella filorussa
La ricostruzione francese arriva mentre anche l’Italia sta esaminando le intrusioni che, all’inizio di novembre, hanno coinvolto sistemi di refrigerazione di diverse attività commerciali.
The Bill ha seguito la vicenda fin dalle prime segnalazioni europee. Nel nostro approfondimento del 3 novembre, Attacchi hacker ai supermercati: il cibo nel mirino della cyber-war, avevamo ricostruito gli episodi che hanno interessato Belgio, Svezia, Irlanda e altri Paesi, soffermandoci anche sui casi italiani.
In Sicilia, il gruppo Radenza aveva confermato l’intrusione nei sistemi di telecontrollo dei banchi surgelati di quattro punti vendita a marchio Coop, situati tra le province di Palermo e Catania.
Successivamente sono emerse segnalazioni relative ad altre attività, mentre le autorità italiane hanno avviato verifiche per distinguere le intrusioni effettivamente accertate dai malfunzionamenti ancora da approfondire.
La novità francese non permette però di attribuire automaticamente questi episodi alla stessa organizzazione.
Il ministro degli Esteri Antonio Tajani, intervenendo a Parigi il 9 novembre durante la riunione ministeriale del G7, ha indicato negli hacker filorussi i protagonisti delle azioni ibride rivolte contro l’Italia, precisando che non è stato dimostrato un coinvolgimento diretto del governo di Mosca.
È una posizione diversa da quella assunta dalle autorità francesi nei confronti dell’Iran.
Le due valutazioni non sono necessariamente incompatibili. Gruppi con orientamenti differenti possono prendere di mira infrastrutture simili, utilizzare tecniche analoghe oppure intervenire in momenti ravvicinati.
La coincidenza dei bersagli e delle modalità operative non dimostra, da sola, l’esistenza di un unico mandante. La Francia ha attribuito ufficialmente la campagna dell’11 e 12 ottobre; per stabilire eventuali collegamenti con le intrusioni di novembre servono ulteriori riscontri.
Frigoriferi hackerati, perché le aziende rischiano di pagare anche dopo l’attacco
La questione delle responsabilità non si esaurisce nell’identificazione degli aggressori. Per le imprese colpite, infatti, esiste anche il problema delle misure di protezione che avrebbero dovuto essere adottate prima dell’intrusione.
Su questo aspetto siamo già intervenuti con un secondo approfondimento pubblicato il 4 novembre: Attacchi hacker, ora i supermercati colpiti rischiano anche multe salate.
In quell’articolo abbiamo analizzato il rapporto tra incidenti informatici, obblighi delle imprese e possibili conseguenze della direttiva europea NIS2, recepita in Italia con il decreto legislativo 138 del 2024.
Il principio fondamentale resta valido anche dopo le nuove accuse francesi: essere vittima di un attacco informatico non comporta automaticamente una sanzione.
Le responsabilità amministrative dipendono dagli obblighi effettivamente applicabili a ciascuna organizzazione e dall’eventuale mancata adozione delle misure richieste.
Non tutti i supermercati rientrano necessariamente nel campo di applicazione della NIS2. La normativa riguarda specifiche categorie di soggetti e attività, da verificare sulla base delle caratteristiche dell’impresa e delle condizioni previste dalla legge.
Rimane però un problema pratico che interessa anche chi non è direttamente soggetto a questi obblighi: la protezione degli impianti di refrigerazione dipende spesso da più operatori.
Il proprietario del punto vendita può essere diverso dal gestore della manutenzione, dal fornitore del software e dal produttore delle apparecchiature.
Quando un sistema viene compromesso, ricostruire chi avesse il compito di proteggerlo può diventare complicato quanto identificare l’autore dell’intrusione.
La lezione della Francia: non basta proteggere i dati se gli hacker controllano le macchine
Il caso che lega Iran e frigoriferi hackerati mette in discussione una convinzione ancora molto diffusa: che la sicurezza informatica riguardi soprattutto password, documenti riservati e informazioni personali.
La digitalizzazione ha modificato profondamente il funzionamento delle attività economiche. Un frigorifero industriale può essere regolato da un controllore elettronico, monitorato da una piattaforma esterna e gestito da tecnici che intervengono a distanza.
Queste possibilità permettono di risparmiare tempo, individuare guasti e ottimizzare i consumi energetici. Introducono però nuove dipendenze.
Se un’interfaccia di gestione viene lasciata esposta su Internet, se le credenziali non sono adeguatamente protette o se il software non riceve aggiornamenti, un soggetto non autorizzato può tentare di alterare il funzionamento dell’apparecchiatura.
Le autorità francesi avevano già segnalato questi rischi attraverso le comunicazioni tecniche dedicate ai sistemi di controllo della refrigerazione.
Tra le misure raccomandate figurano la limitazione degli accessi remoti, la verifica delle configurazioni, l’aggiornamento dei dispositivi e l’utilizzo di connessioni protette.
Ma la protezione richiede anche un cambiamento organizzativo. Un’impresa deve sapere quali apparecchiature siano raggiungibili dall’esterno, chi possa amministrarle e quali procedure attivare quando vengono registrati valori anomali.
La possibilità di verificare le temperature indipendentemente dalla piattaforma compromessa è particolarmente importante. Se il sistema informatico che governa l’impianto non è più affidabile, anche i suoi segnali di allarme potrebbero non essere sufficienti per comprendere ciò che sta accadendo.
La sicurezza, in questi casi, non consiste soltanto nell’impedire un accesso abusivo. Conta anche la capacità di limitare le conseguenze quando la violazione si è già verificata.
Il vero rischio geopolitico: colpire la vita quotidiana senza dichiarare guerra
La Francia ha deciso di reagire sul terreno diplomatico perché considera il sabotaggio informatico una minaccia diretta ai propri interessi nazionali.
La scelta dei bersagli spiega perché.
Un supermercato non è una struttura militare. Una macelleria non custodisce segreti di Stato. Una cella frigorifera, presa singolarmente, non sembra possedere alcun valore strategico.
Eppure, quando centinaia di queste apparecchiature vengono compromesse contemporaneamente, le conseguenze possono interessare imprese, consumatori, fornitori e intere filiere produttive.
Il danno non si limita alle merci eliminate. Comprende la necessità di sostituirle, le verifiche sui prodotti, gli interventi tecnici, la gestione delle emergenze e le possibili interruzioni dell’attività.
C’è poi una conseguenza meno facilmente misurabile: la percezione che servizi ordinari possano essere manipolati da soggetti lontani, senza alcun intervento fisico sul territorio.
È qui che un episodio di criminalità informatica può assumere una funzione di pressione politica ed economica.
Le autorità francesi attribuiscono alla campagna di ottobre una finalità di sabotaggio. Resta invece da chiarire quali obiettivi abbiano perseguito i responsabili dei successivi attacchi registrati in altri Paesi europei.
La distinzione è fondamentale anche per evitare che una vicenda già grave venga trasformata in una narrazione nella quale ogni incidente è automaticamente collegato a una guerra segreta tra Stati.
Il rischio concreto è sufficientemente serio da non richiedere interpretazioni forzate.
L’Europa ha scoperto che la propria sicurezza economica passa anche attraverso apparecchiature considerate secondarie, spesso installate molti anni fa e progettate quando la minaccia informatica aveva caratteristiche profondamente diverse.
L’accusa rivolta all’Iran rappresenta un nuovo passaggio nelle indagini francesi. Ma per imprese e istituzioni la domanda più urgente è un’altra: quanti altri impianti essenziali possono essere manovrati dall’esterno senza che chi li utilizza ne conosca realmente i rischi?
Perché il problema, ormai, non è soltanto chi possa spegnere un frigorifero. È chi possa decidere, da remoto, come debbano funzionare le infrastrutture dalle quali dipende la nostra quotidianità.