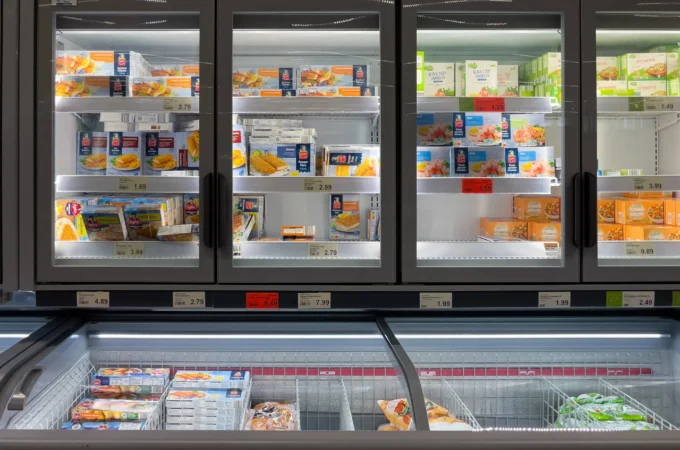
Gli attacchi hacker ai supermercati stanno mostrando all’Europa quanto possa essere fragile un sistema alimentare che dipende sempre più dalla tecnologia. Non occorre fermare un camion, bloccare un magazzino o interrompere una linea produttiva. A volte basta modificare da lontano la temperatura di un frigorifero. Il risultato è lo stesso: alimenti inutilizzabili, perdite economiche e punti vendita costretti a correre ai ripari.
Nella notte tra il 1° e il 2 novembre 2026, decine di esercizi commerciali europei hanno scoperto che qualcuno aveva interferito con i loro impianti di refrigerazione. In diversi casi i sistemi sono stati impostati su temperature fino a 50 gradi. Dal Belgio alla Svezia, passando per Irlanda, Finlandia, Estonia, Lussemburgo e Paesi Bassi, le segnalazioni hanno coinvolto grandi insegne e attività indipendenti. Anche l’Italia è finita nel mirino, con episodi confermati in Sicilia e ulteriori incidenti rilevati in Toscana ed Emilia-Romagna.
La notizia potrebbe sembrare una curiosità tecnologica, quasi una versione particolarmente assurda della criminalità informatica. In realtà nasconde una questione molto più seria: quanto controllo abbiamo ancora sulle infrastrutture materiali quando il loro funzionamento dipende da sistemi digitali vulnerabili?
Il supermercato è diventato un bersaglio informatico
Per comprendere la portata di questa vicenda bisogna abbandonare per un momento l’immagine tradizionale dell’hacker che sottrae password e informazioni bancarie. Qui non sono stati i dati personali il principale obiettivo. A essere compromessa è stata la capacità di conservare correttamente prodotti destinati alla vendita.
Nei supermercati moderni la refrigerazione è spesso affidata a piattaforme elettroniche che controllano temperature, consumi energetici, allarmi e cicli di sbrinamento. I tecnici possono intervenire sugli impianti anche senza raggiungere fisicamente il negozio. Una soluzione che facilita la manutenzione, permette di individuare guasti e può contribuire a ridurre i costi operativi.
Il problema nasce quando questi strumenti vengono collegati a reti accessibili dall’esterno senza protezioni adeguate. Chi riesce a ottenere il controllo del sistema può alterarne il funzionamento, trasformando un servizio di assistenza in un potenziale punto d’ingresso.
È quanto risulta dalle prime ricostruzioni dei cyberattacchi alla catena del freddo. In Belgio, secondo le informazioni raccolte dalla stampa locale, alcuni impianti sarebbero stati forzati nella modalità di sbrinamento. Una funzione normalmente necessaria per eliminare il ghiaccio dalle apparecchiature è diventata così il mezzo per interrompere la corretta conservazione degli alimenti.
La conseguenza più immediata non è stata una schermata bloccata o un sito temporaneamente irraggiungibile. Sono stati i prodotti sugli scaffali a pagare il prezzo dell’intrusione.
Dal Belgio alla Svezia: frigoriferi a 50 gradi e merci ritirate
La diffusione geografica degli incidenti ha attirato rapidamente l’attenzione delle autorità. In Belgio, la catena Delhaize ha segnalato problemi in diverse decine di supermercati, mentre Carrefour ha confermato anomalie in circa 15 punti vendita. Anche alcuni negozi Spar sono stati interessati dalle manomissioni.
In Svezia, esercizi delle reti ICA e Coop hanno dovuto affrontare improvvisi aumenti delle temperature. In alcuni negozi i responsabili hanno trovato congelatori con impostazioni alterate fino a 50 gradi, rendendo necessario eliminare o mettere in sicurezza una parte delle scorte.
L’Irlanda ha registrato un episodio particolarmente significativo. Il gruppo Musgrave ha comunicato problemi ai sistemi frigoriferi di 13 supermercati SuperValu, con il conseguente ritiro precauzionale di alimenti freschi e surgelati. Anche in Estonia è stato individuato un accesso abusivo a un computer impiegato per gestire le apparecchiature di un punto vendita Selver.
Segnalazioni analoghe sono arrivate da Finlandia, Lussemburgo e Paesi Bassi. In quest’ultimo Paese sono state coinvolte anche attività di dimensioni ridotte, tra cui macellerie e negozi alimentari.
La dimensione economica emerge da un caso belga raccontato da Reuters: una macelleria di Hove, nei pressi di Anversa, ha stimato circa 15.000 euro di carne compromessa dopo un’anomalia che aveva fatto salire la temperatura dei frigoriferi.
Non si tratta soltanto di grandi catene con risorse sufficienti ad assorbire una perdita. Per un piccolo commerciante, l’eliminazione improvvisa di un intero assortimento può incidere pesantemente sulla sostenibilità dell’attività.
Attacchi hacker ai supermercati in Italia: cosa è successo in Sicilia
La vicenda ha assunto una dimensione nazionale quando sono emerse segnalazioni relative ad alcuni supermercati siciliani a marchio Coop, gestiti in franchising dal gruppo Radenza.
Giuseppe Spadaro, direttore generale del gruppo, ha confermato attacchi ai sistemi di refrigerazione in almeno quattro punti vendita tra Palermo e Catania. Le manomissioni avrebbero provocato variazioni anomale delle temperature e il deterioramento di parte delle merci.
Danilo Radenza, amministratore delegato della società, ha precisato che l’intrusione ha interessato il sistema di telecontrollo dei banchi dei surgelati. L’azienda ha avviato verifiche tecniche e attivato i protocolli previsti, coinvolgendo le autorità competenti.
Parallelamente sono arrivate notizie di problemi in altri esercizi siciliani, anche nel Ragusano. Il numero complessivo delle attività interessate resta tuttavia da consolidare, distinguendo i casi di intrusione accertata dalle anomalie ancora in fase di verifica.
L’allerta non si è fermata all’isola. L’Agenzia per la cybersicurezza nazionale (ACN) ha comunicato di aver ricevuto una notifica relativa a un’azienda toscana della ristorazione collettiva e di aver rilevato un attacco nei confronti di un’impresa emiliana specializzata nella produzione di surgelati.
La gravità della situazione ha portato anche a un intervento istituzionale. Per il 3 novembre è stata convocata a Palazzo Chigi una riunione con il sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, i vertici dell’ACN e i responsabili degli organismi di intelligence.
Una mobilitazione che conferma come la questione sia uscita dal perimetro della semplice sicurezza aziendale.
La vulnerabilità era già conosciuta: l’allarme francese di ottobre
Esiste un elemento che rende questa nuova ondata particolarmente significativa: non è arrivata senza precedenti.
Il 12 ottobre 2026, dopo una serie di intrusioni contro centinaia di esercizi commerciali francesi, il CERT-FR, la struttura nazionale francese di risposta agli incidenti informatici, aveva pubblicato un bollettino dedicato ai sistemi di controllo remoto della refrigerazione.
Il documento, aggiornato il 16 ottobre, indicava compromissioni riguardanti dispositivi Danfoss delle serie AK-SM e AK-SC, oltre a piattaforme Copeland e Dixell XWEB. Non attribuiva necessariamente tutti gli episodi a un’unica vulnerabilità, ma identificava un problema ricorrente: l’esposizione su Internet delle interfacce utilizzate per amministrare gli impianti.
Le autorità francesi avevano raccomandato di eliminare l’accessibilità diretta attraverso indirizzi IP pubblici, verificare le configurazioni degli apparati, installare gli aggiornamenti disponibili e consentire la gestione remota esclusivamente mediante collegamenti protetti.
La società danese Danfoss, produttrice di sistemi impiegati in numerosi esercizi europei, aveva già richiamato i clienti alla necessità di rafforzare le misure di protezione.
Tre settimane dopo, la comparsa di nuovi episodi in più Paesi solleva una domanda difficile da evitare: quante aziende hanno effettivamente messo in pratica le raccomandazioni ricevute?
È proprio questo il punto più delicato. Una falla informatica non diventa necessariamente un’emergenza perché qualcuno scopre improvvisamente un difetto sconosciuto. Talvolta il problema è noto, sono disponibili indicazioni per ridurre il rischio, ma gli interventi vengono rimandati perché costosi, complessi o considerati poco urgenti.
Quando il freddo si interrompe, il problema non è soltanto economico
La cifra dei 50 gradi ha inevitabilmente dominato le cronache. Occorre però una precisazione: in alcuni episodi si tratta della temperatura impostata nel sistema di controllo, non necessariamente di quella effettivamente raggiunta dagli alimenti.
Per valutare la sicurezza di un prodotto bisogna conoscere la durata dell’anomalia, la temperatura realmente registrata e le caratteristiche del cibo coinvolto. Un congelatore ripristinato rapidamente può avere conseguenze molto diverse da un impianto rimasto fuori controllo per diverse ore.
Il problema riguarda la cosiddetta catena del freddo, vale a dire l’insieme delle condizioni che consentono di mantenere gli alimenti alle temperature appropriate durante trasporto, stoccaggio e vendita.
Il microbiologo alimentare Luca Cocolin, professore dell’Università di Torino, ha spiegato in un’intervista a Repubblica che la refrigerazione rallenta la crescita dei microrganismi, mentre il congelamento ne arresta sostanzialmente la proliferazione senza necessariamente eliminarli.
Quando le condizioni di conservazione cambiano, possono aumentare sia il deterioramento degli alimenti sia, in determinate circostanze, i rischi igienico-sanitari. Non ogni oscillazione implica automaticamente che il prodotto sia pericoloso, ma la sua idoneità deve essere verificata.
Per questo il ritiro precauzionale delle merci non è un gesto eccessivo. È uno strumento di tutela che impedisce di trasferire sui consumatori l’incertezza generata dal malfunzionamento.
Il costo invisibile degli attacchi: sprechi alimentari ed emissioni
C’è poi un altro aspetto, spesso relegato in secondo piano rispetto alla cronaca informatica: l’impatto ambientale del cibo che viene distrutto.
Secondo il Food Waste Index Report 2024 del Programma delle Nazioni Unite per l’ambiente (UNEP), nel 2022 sono state sprecate globalmente circa 1,05 miliardi di tonnellate di alimenti, comprese le parti non commestibili. Il settore della vendita al dettaglio ha rappresentato il 12% di questo totale.
Si tratta di uno spreco che esiste indipendentemente dagli attacchi informatici. Le intrusioni nei sistemi frigoriferi aggiungono però un ulteriore fattore di rischio a una filiera che già perde enormi quantità di risorse.
Dietro una confezione eliminata non c’è soltanto il suo prezzo. Ci sono acqua impiegata nelle coltivazioni, energia consumata negli stabilimenti, carburante utilizzato nei trasporti, materiali per il confezionamento e lavoro umano.
L’UNEP stima che le perdite e gli sprechi alimentari, considerati complessivamente, siano associati a una quota compresa tra l’8% e il 10% delle emissioni mondiali annuali di gas serra. Non è una misura dei danni causati dagli hacker, ma aiuta a comprendere quanto sia oneroso distruggere prodotti già arrivati quasi alla fine della filiera.
Un’organizzazione può investire per rendere più efficiente la propria refrigerazione e ridurre i consumi. Se però trascura la protezione dei sistemi che la governano, parte di quei benefici rischia di essere annullata da un singolo incidente.
La sostenibilità digitale, insomma, non può limitarsi alla quantità di energia risparmiata: deve comprendere anche la capacità delle infrastrutture di continuare a funzionare in sicurezza.
Cyberattacchi alla catena del freddo: Bruxelles teme una nuova minaccia
La Commissione europea ha reagito con preoccupazione. Il commissario all’Agricoltura e all’Alimentazione, Christophe Hansen, ha interpretato il ripetersi degli episodi come un tentativo deliberato di compromettere la filiera alimentare e la fiducia dei cittadini.
Hansen ha comunque chiarito che, allo stato attuale, l’approvvigionamento alimentare dell’Unione europea non risulta minacciato nel suo complesso. A essere già evidenti sono invece le perdite subite dalle imprese e le conseguenze sugli sprechi.
È una distinzione fondamentale. Alcuni supermercati costretti a svuotare i congelatori non equivalgono a una crisi alimentare continentale. Ma dimostrano che è possibile creare disservizi simultanei in Paesi differenti senza compromettere direttamente terreni agricoli, allevamenti o stabilimenti produttivi.
Resta inoltre aperta la questione dell’attribuzione. Non sono emerse rivendicazioni verificate e non è stato stabilito pubblicamente se gli incidenti di ottobre e novembre siano riconducibili agli stessi responsabili.
L’assenza di richieste di riscatto rese note rende plausibile esaminare anche l’ipotesi del sabotaggio economico, senza però trasformarla in una conclusione investigativa. Parlare di operazioni coordinate da un determinato Stato o attribuire responsabilità geopolitiche sarebbe, al momento, prematuro.
Il dato più rilevante rimane un altro: la possibilità di colpire contemporaneamente attività distanti utilizzando debolezze presenti in tecnologie diffuse.
La direttiva NIS2 e il paradosso delle infrastrutture essenziali
La vicenda apre inevitabilmente una riflessione sulle regole europee di cybersicurezza. La direttiva NIS2 ha ampliato il quadro degli obblighi per numerosi settori considerati critici o particolarmente importanti, includendo anche determinate attività della filiera alimentare.
Il riferimento riguarda, in particolare, imprese impegnate nella distribuzione all’ingrosso e nella produzione o trasformazione industriale degli alimenti, quando ricorrono i requisiti previsti dalla normativa. Non significa che ogni singolo supermercato sia automaticamente assoggettato alla direttiva soltanto perché vende prodotti alimentari.
Il punto, tuttavia, va oltre gli obblighi di legge. Una rete di distribuzione può funzionare correttamente dal punto di vista amministrativo e commerciale, ma conservare apparecchiature datate, sistemi di manutenzione poco protetti o credenziali di accesso insufficientemente controllate.
In questa situazione la vulnerabilità di un apparato apparentemente secondario può produrre conseguenze su un’attività economica molto più ampia.
È il rischio tipico delle cosiddette tecnologie operative, indicate con la sigla OT: strumenti digitali che non gestiscono soltanto informazioni, ma controllano processi fisici. Ne fanno parte sistemi industriali, apparecchiature di climatizzazione, dispositivi per l’automazione e, naturalmente, impianti frigoriferi.
Quando questi strumenti vengono compromessi, l’incidente informatico esce dallo schermo e produce effetti nel mondo materiale.
La vera sfida è proteggere ciò che nessuno considera un computer
Dopo gli episodi europei, l’ACN ha richiamato gli operatori italiani della distribuzione, della logistica e della refrigerazione industriale alla necessità di adottare misure immediate.
Le indicazioni comprendono il controllo delle apparecchiature raggiungibili tramite Internet, la separazione delle reti di gestione da quelle aziendali ordinarie, l’utilizzo di connessioni protette e dell’autenticazione a più fattori, la revisione degli account tecnici e la sostituzione dei dispositivi che non ricevono più aggiornamenti di sicurezza.
Non sono interventi rivoluzionari. Sono precauzioni note da tempo nel settore della cybersecurity. La difficoltà consiste nell’applicarle a migliaia di apparecchiature distribuite tra supermercati, depositi, laboratori e stabilimenti, spesso gestite da imprese e fornitori differenti.
Un ulteriore aspetto riguarda la continuità operativa. I responsabili delle attività devono poter individuare rapidamente un’anomalia, verificare in modo indipendente le temperature e ripristinare il controllo degli impianti senza dipendere esclusivamente dalla piattaforma digitale eventualmente compromessa.
La sicurezza non si misura soltanto nella capacità di impedire un’intrusione. Conta anche quanto un’organizzazione riesca a limitare i danni quando qualcosa va storto.
Gli attacchi di novembre mettono così in discussione una convinzione molto diffusa: che la trasformazione digitale riguardi soprattutto applicazioni, banche dati e servizi online. In realtà, ormai, la tecnologia governa anche la conservazione di un pezzo di formaggio, una confezione di pesce o un banco di surgelati.
Il progresso ha reso queste operazioni più efficienti, ma ha moltiplicato le dipendenze. E quando una funzione essenziale dipende da una connessione poco protetta, la distanza tra un problema informatico e un danno concreto diventa sorprendentemente breve.
La domanda che resta sul tavolo non è soltanto chi abbia manipolato i frigoriferi europei. È perché sia stato possibile farlo in tanti luoghi e, soprattutto, quante altre infrastrutture della nostra vita quotidiana siano esposte a rischi simili senza che ce ne rendiamo conto.
Domande frequenti sugli attacchi hacker ai supermercati
Come fanno gli hacker a modificare la temperatura dei frigoriferi?
Gli aggressori possono sfruttare accessi remoti non adeguatamente protetti o vulnerabilità dei sistemi digitali di supervisione. Una volta compromesso il controllo, possono modificare le impostazioni degli impianti oppure interferire con i normali cicli di funzionamento.
Gli alimenti dei supermercati colpiti sono pericolosi?
Non necessariamente. La sicurezza dipende dalle temperature effettivamente raggiunte, dalla durata dell’interruzione e dal tipo di alimento. I prodotti che non rispettano i requisiti di conservazione devono essere valutati e, quando necessario, ritirati dalla vendita.
Si sa chi ha organizzato gli attacchi informatici in Europa?
Al 3 novembre 2026 non risulta un’attribuzione pubblica verificata. Le autorità stanno esaminando gli episodi e gli eventuali collegamenti tra i diversi Paesi, mentre resta da chiarire se si tratti di un’unica campagna o di più operazioni.