L’allarme bomba nelle scuole torna a scuotere l’Italia e questa volta i numeri fanno impressione: almeno 300 istituti coinvolti, studenti evacuati, famiglie preoccupate e forze dell’ordine mobilitate in diverse regioni. Ma la domanda che comincia a farsi strada è un’altra.
Chi sta trasformando una semplice email in uno strumento capace di paralizzare intere comunità? Dopo i frigoriferi hackerati, le minacce sugli aerei e le presunte intrusioni nei sistemi istituzionali, il Paese si ritrova davanti a una sequenza di episodi che solleva interrogativi sulla sicurezza nazionale. Parlare di un’unica regia sarebbe prematuro. Ignorare il possibile effetto destabilizzante, però, sarebbe altrettanto ingenuo.
Allarme bomba nelle scuole: il giorno in cui una mail ha fermato l’Italia
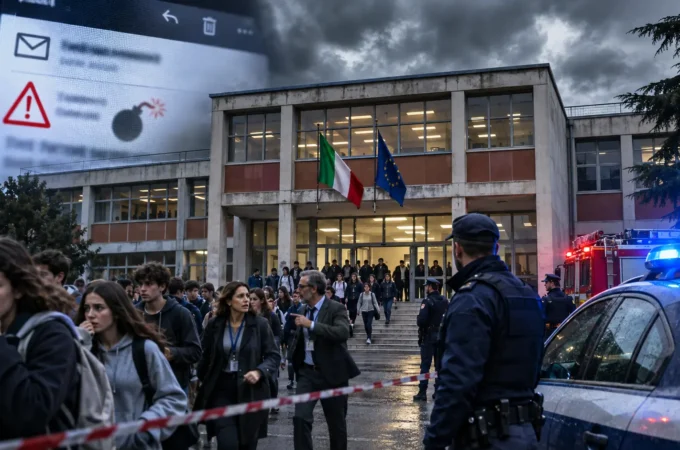
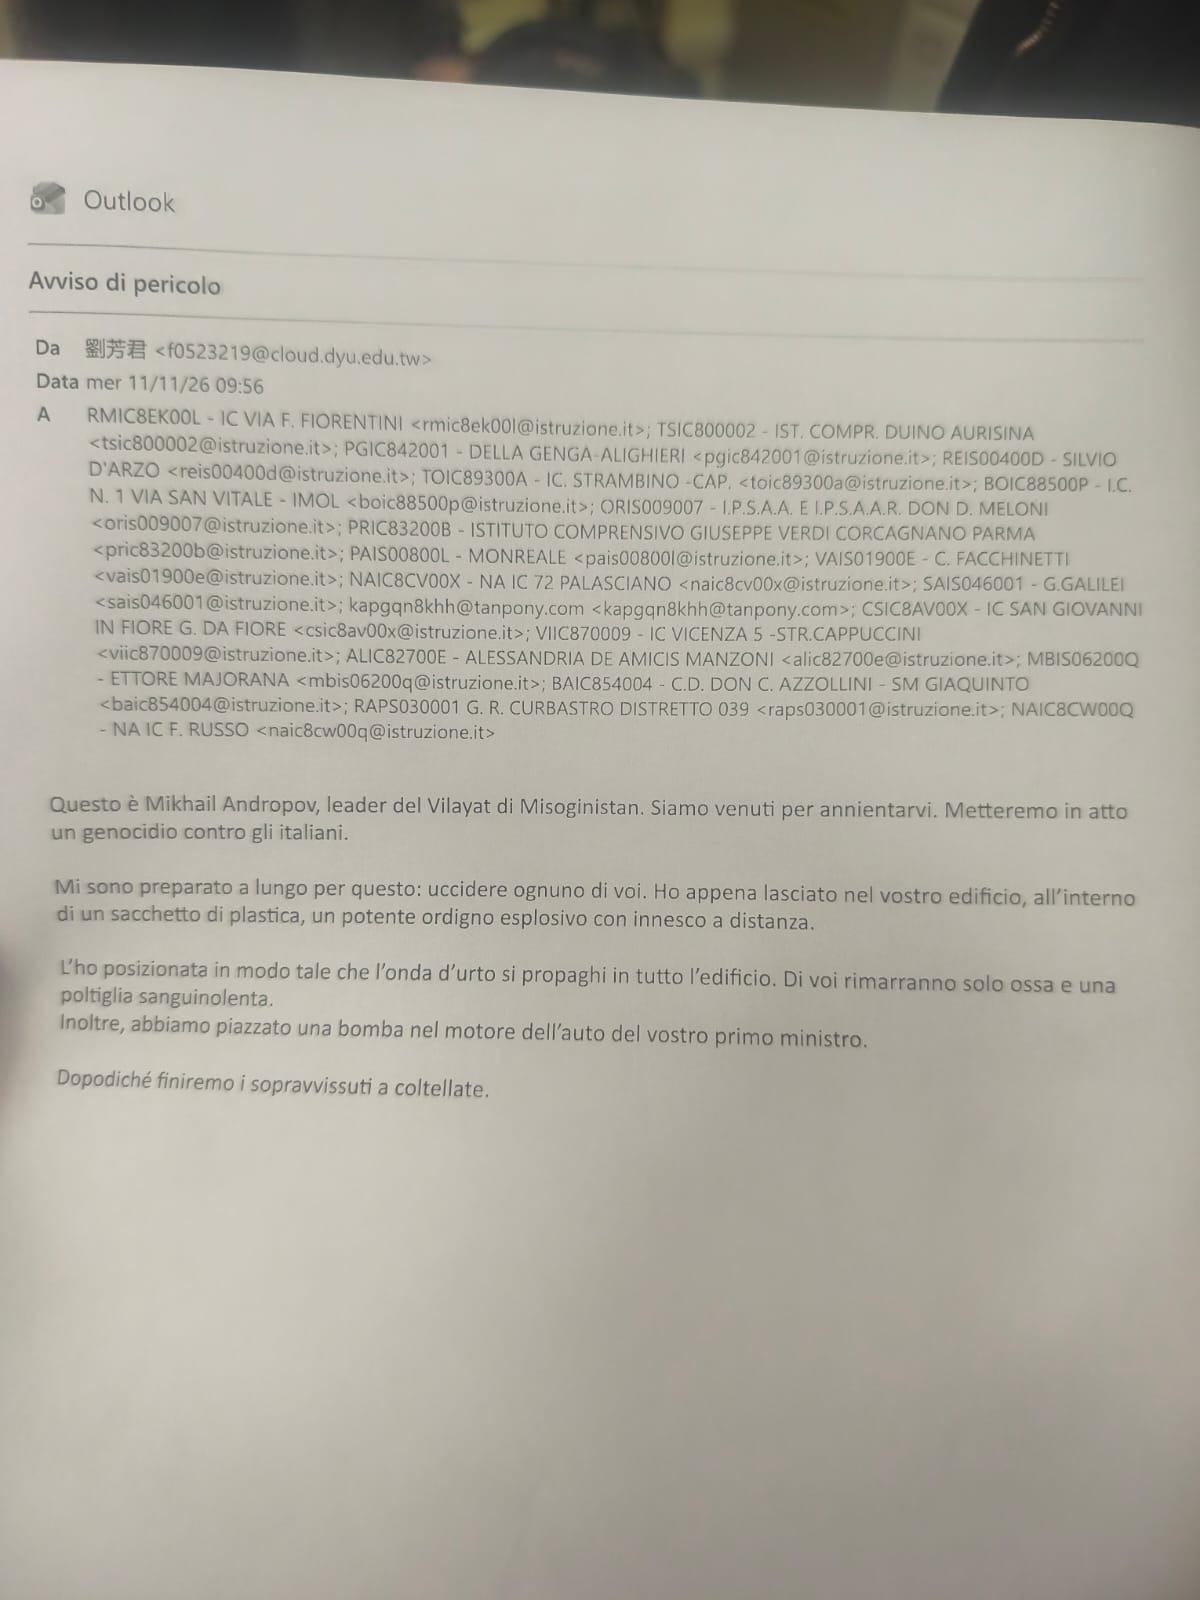
Mercoledì 11 novembre 2026. Sono circa le 9.50 quando nelle caselle di posta elettronica di numerosi istituti italiani compare un messaggio inquietante. Il mittente annuncia la presenza di esplosivi all’interno degli edifici e accompagna la minaccia con riferimenti a una presunta offensiva contro la popolazione italiana.
La comunicazione raggiunge scuole geograficamente distanti. Roma, Lombardia, Toscana, Marche, Calabria e Sicilia sono tra i territori interessati dalle segnalazioni. In diverse strutture le lezioni vengono interrotte, mentre insegnanti e personale amministrativo accompagnano gli studenti fuori dalle aule.
Qui uno screen relativo alla comunicazione ricevuta dagli istituti coinvolti (clicca sull’immagine per ingrandire).
Il ministro dell’Istruzione Giuseppe Valditara, intervenendo su La7, parla di almeno 300 scuole coinvolte, precisando che il dato potrebbe aumentare. Reuters conferma la portata nazionale dell’emergenza.
Tra gli istituti interessati figurano il Giovanni Cagliero, il Petrarca e il Rodari nel quartiere romano Appio-Tuscolano. Nel Bergamasco scattano verifiche in numerose strutture, mentre in altre province vengono adottate precauzioni analoghe.
In diversi casi i controlli consentono il successivo rientro degli studenti. Non risultano, nelle prime informazioni disponibili, ritrovamenti confermati di ordigni nelle scuole interessate.
Ed è proprio questo il paradosso: per interrompere un servizio pubblico non è stato necessario far esplodere nulla. È bastato annunciare la possibilità di un attentato.
La prudenza delle autorità è assolutamente necessaria. Nessun dirigente scolastico può permettersi di ignorare una minaccia potenzialmente credibile. Ma la capacità di provocare conseguenze reali attraverso una comunicazione digitale merita una riflessione che va oltre la cronaca.
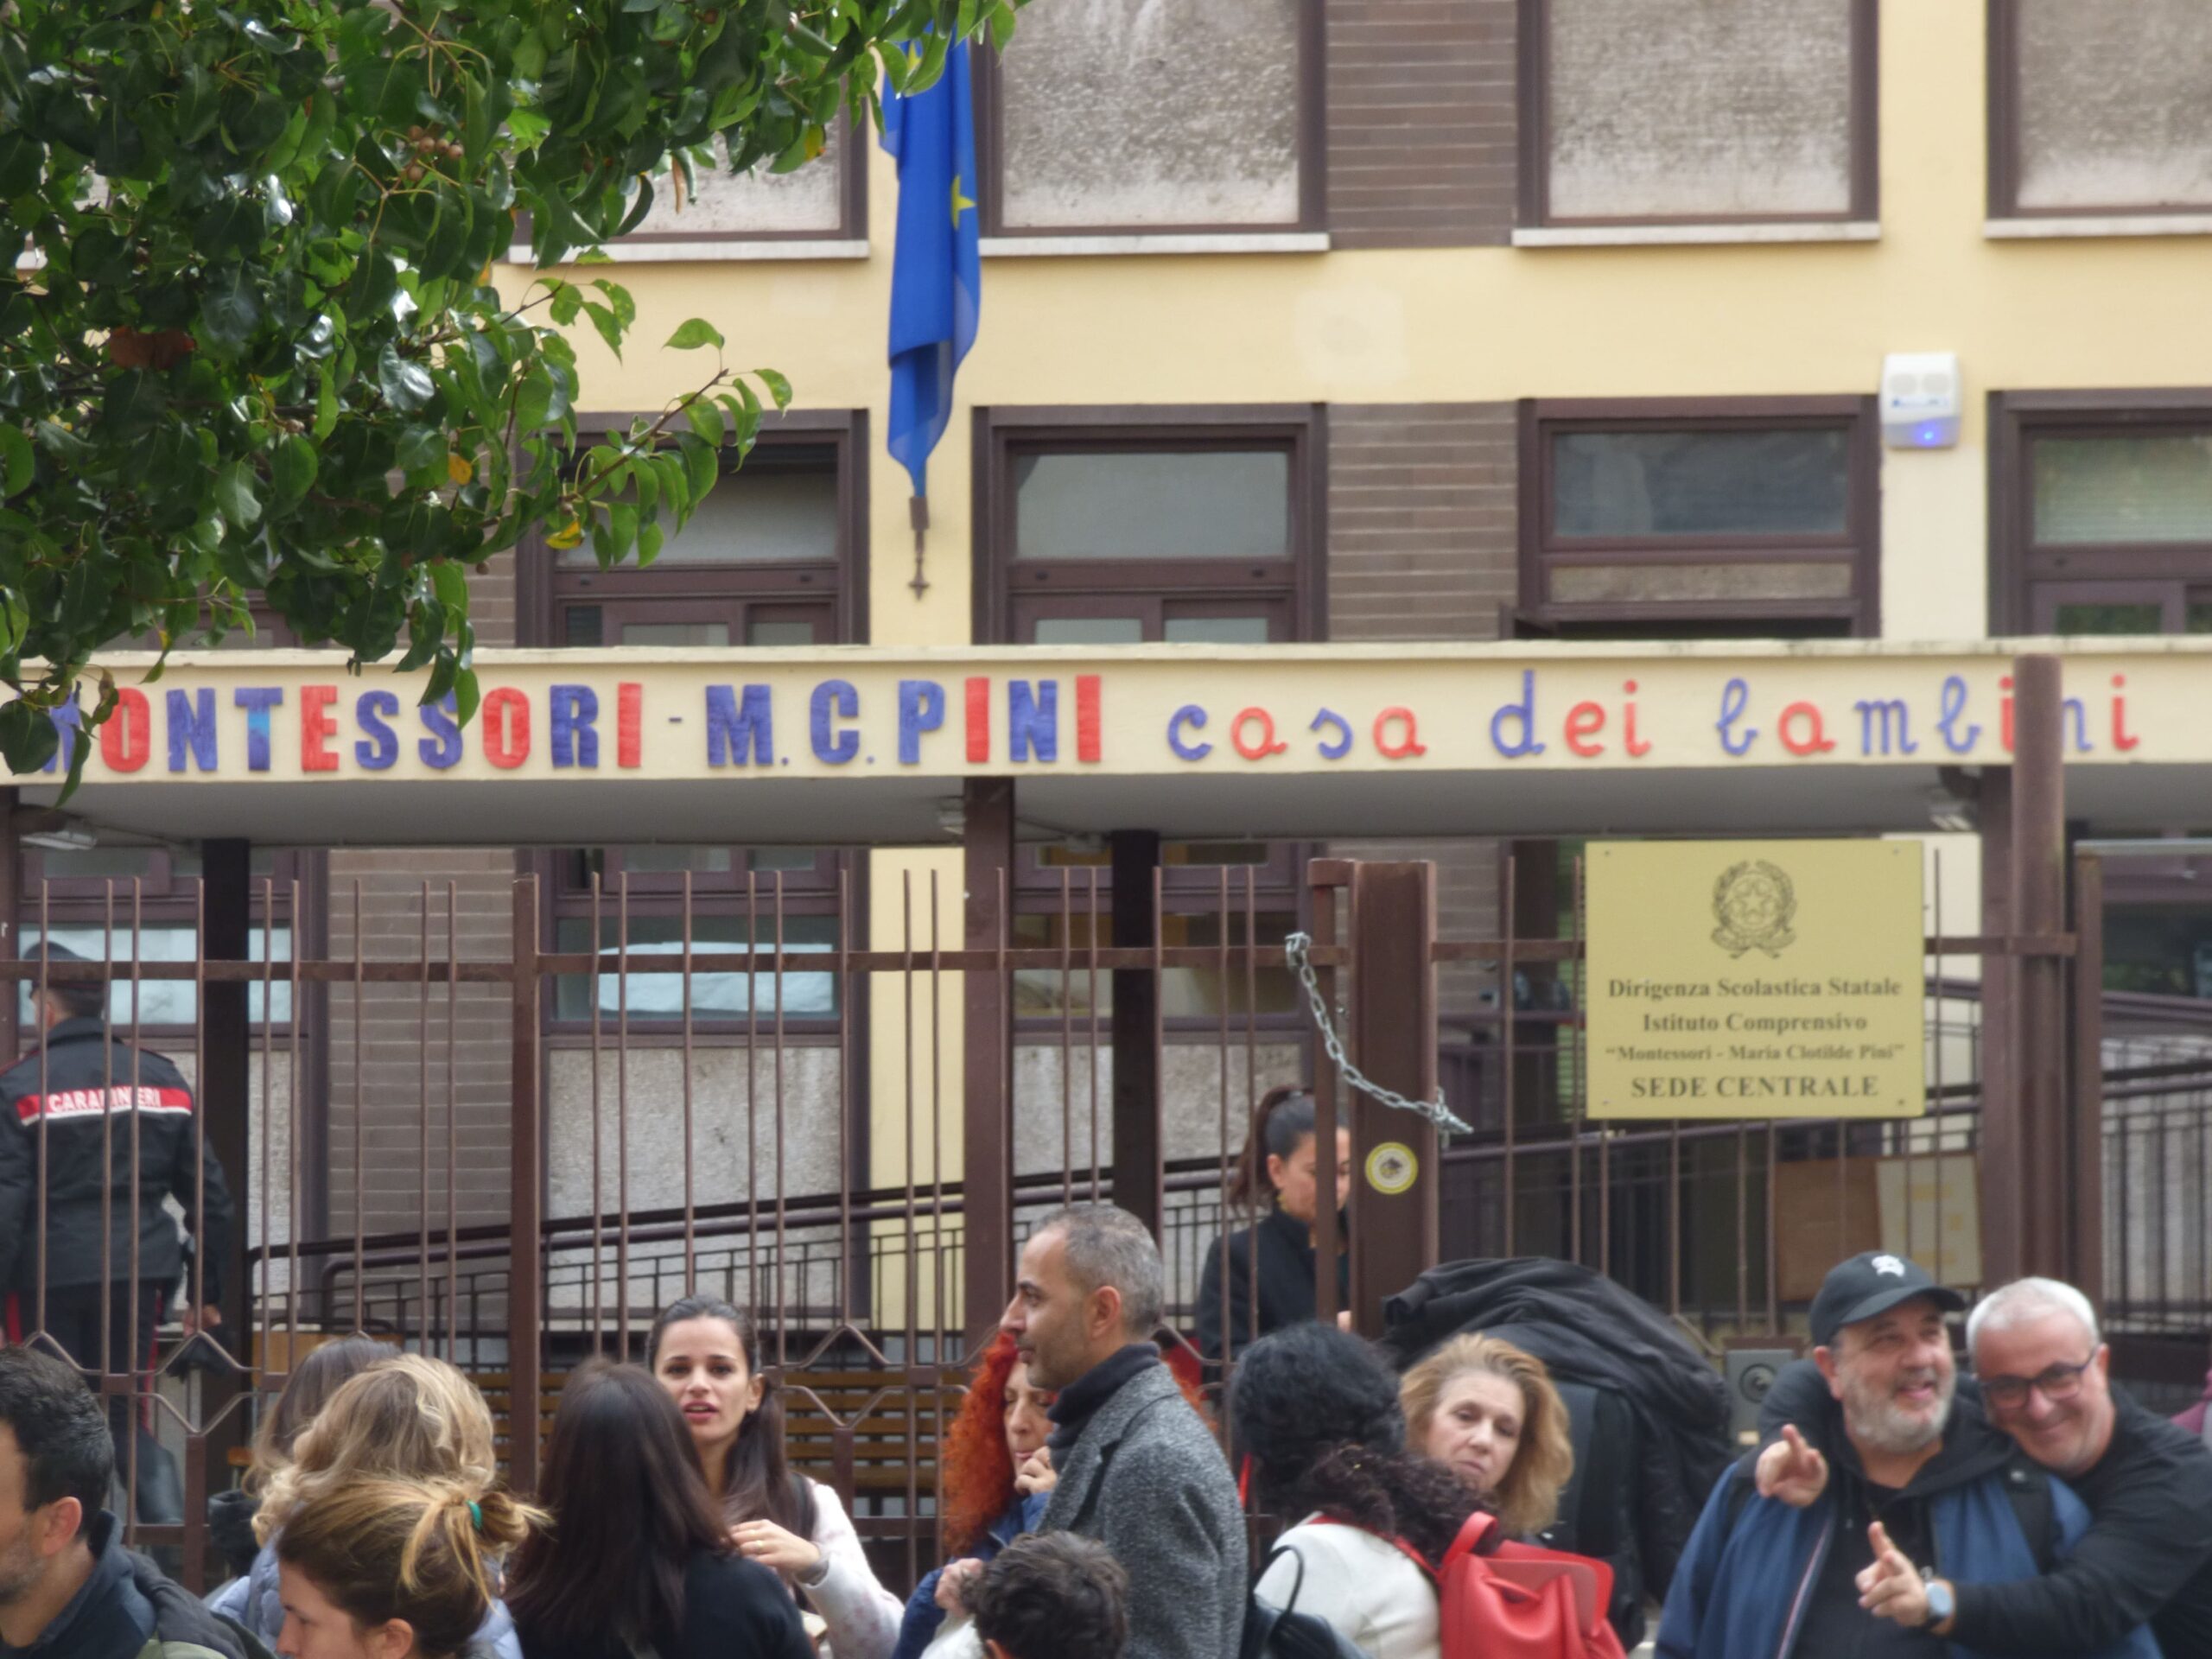
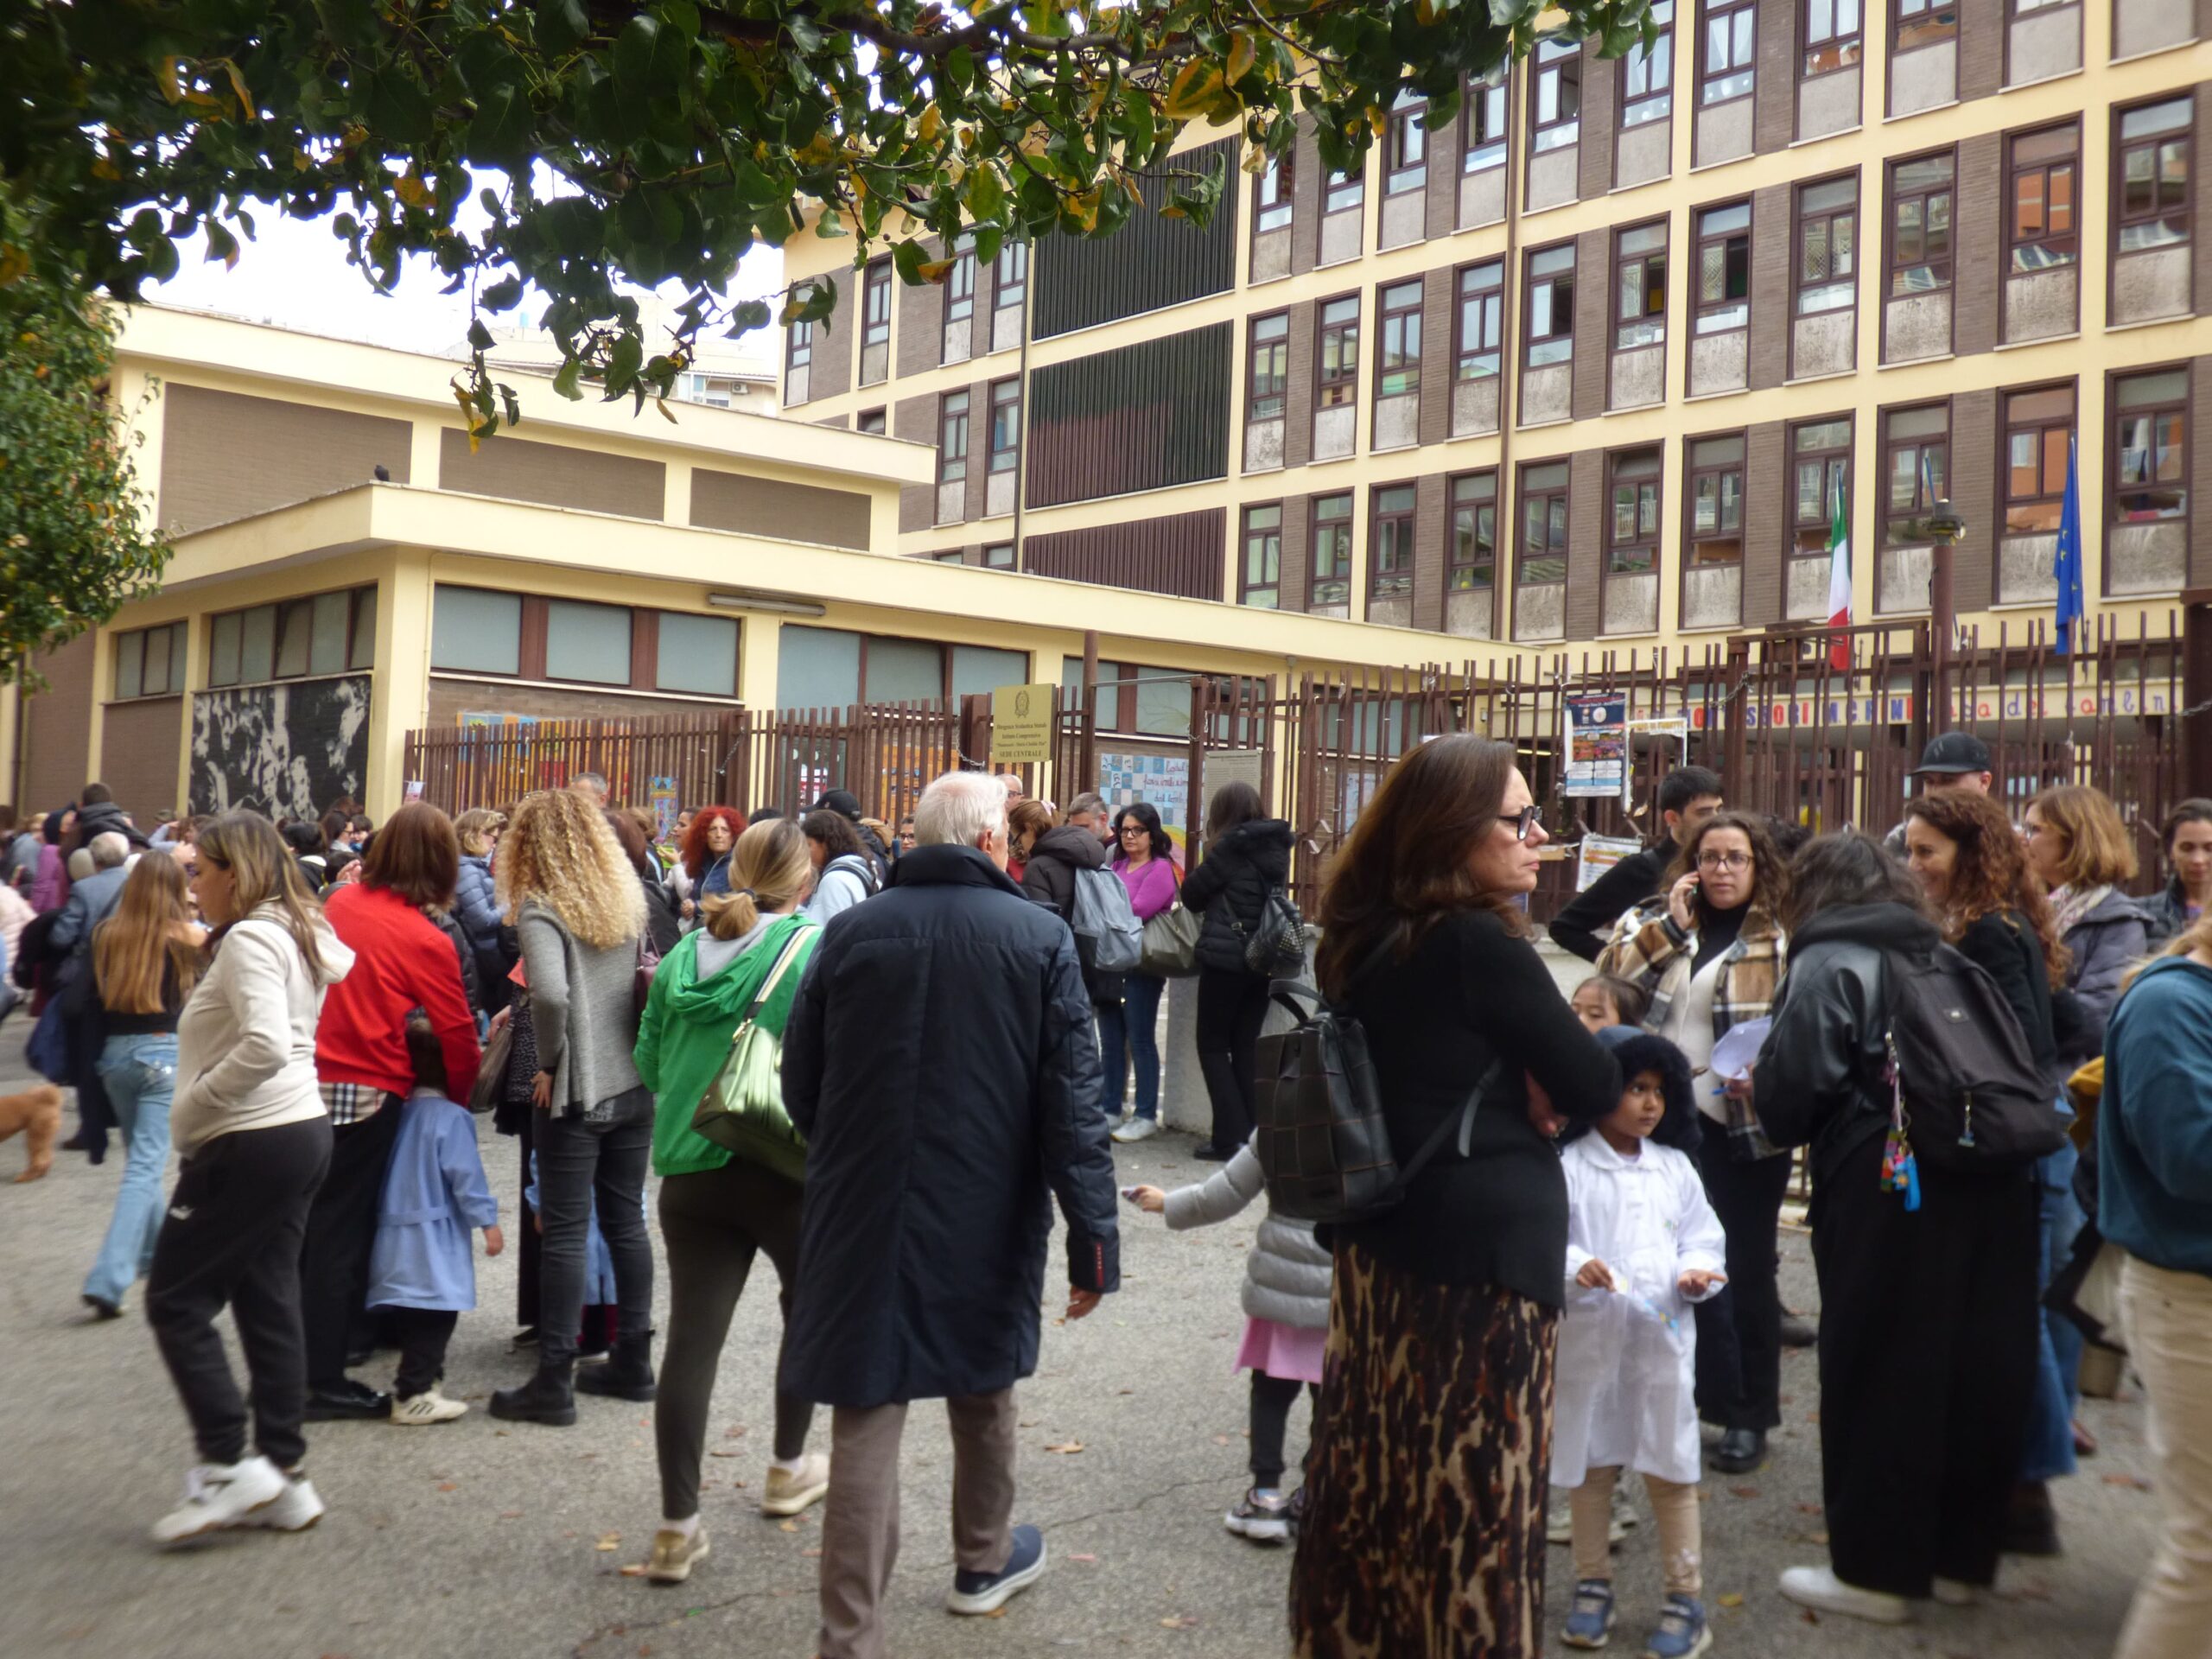
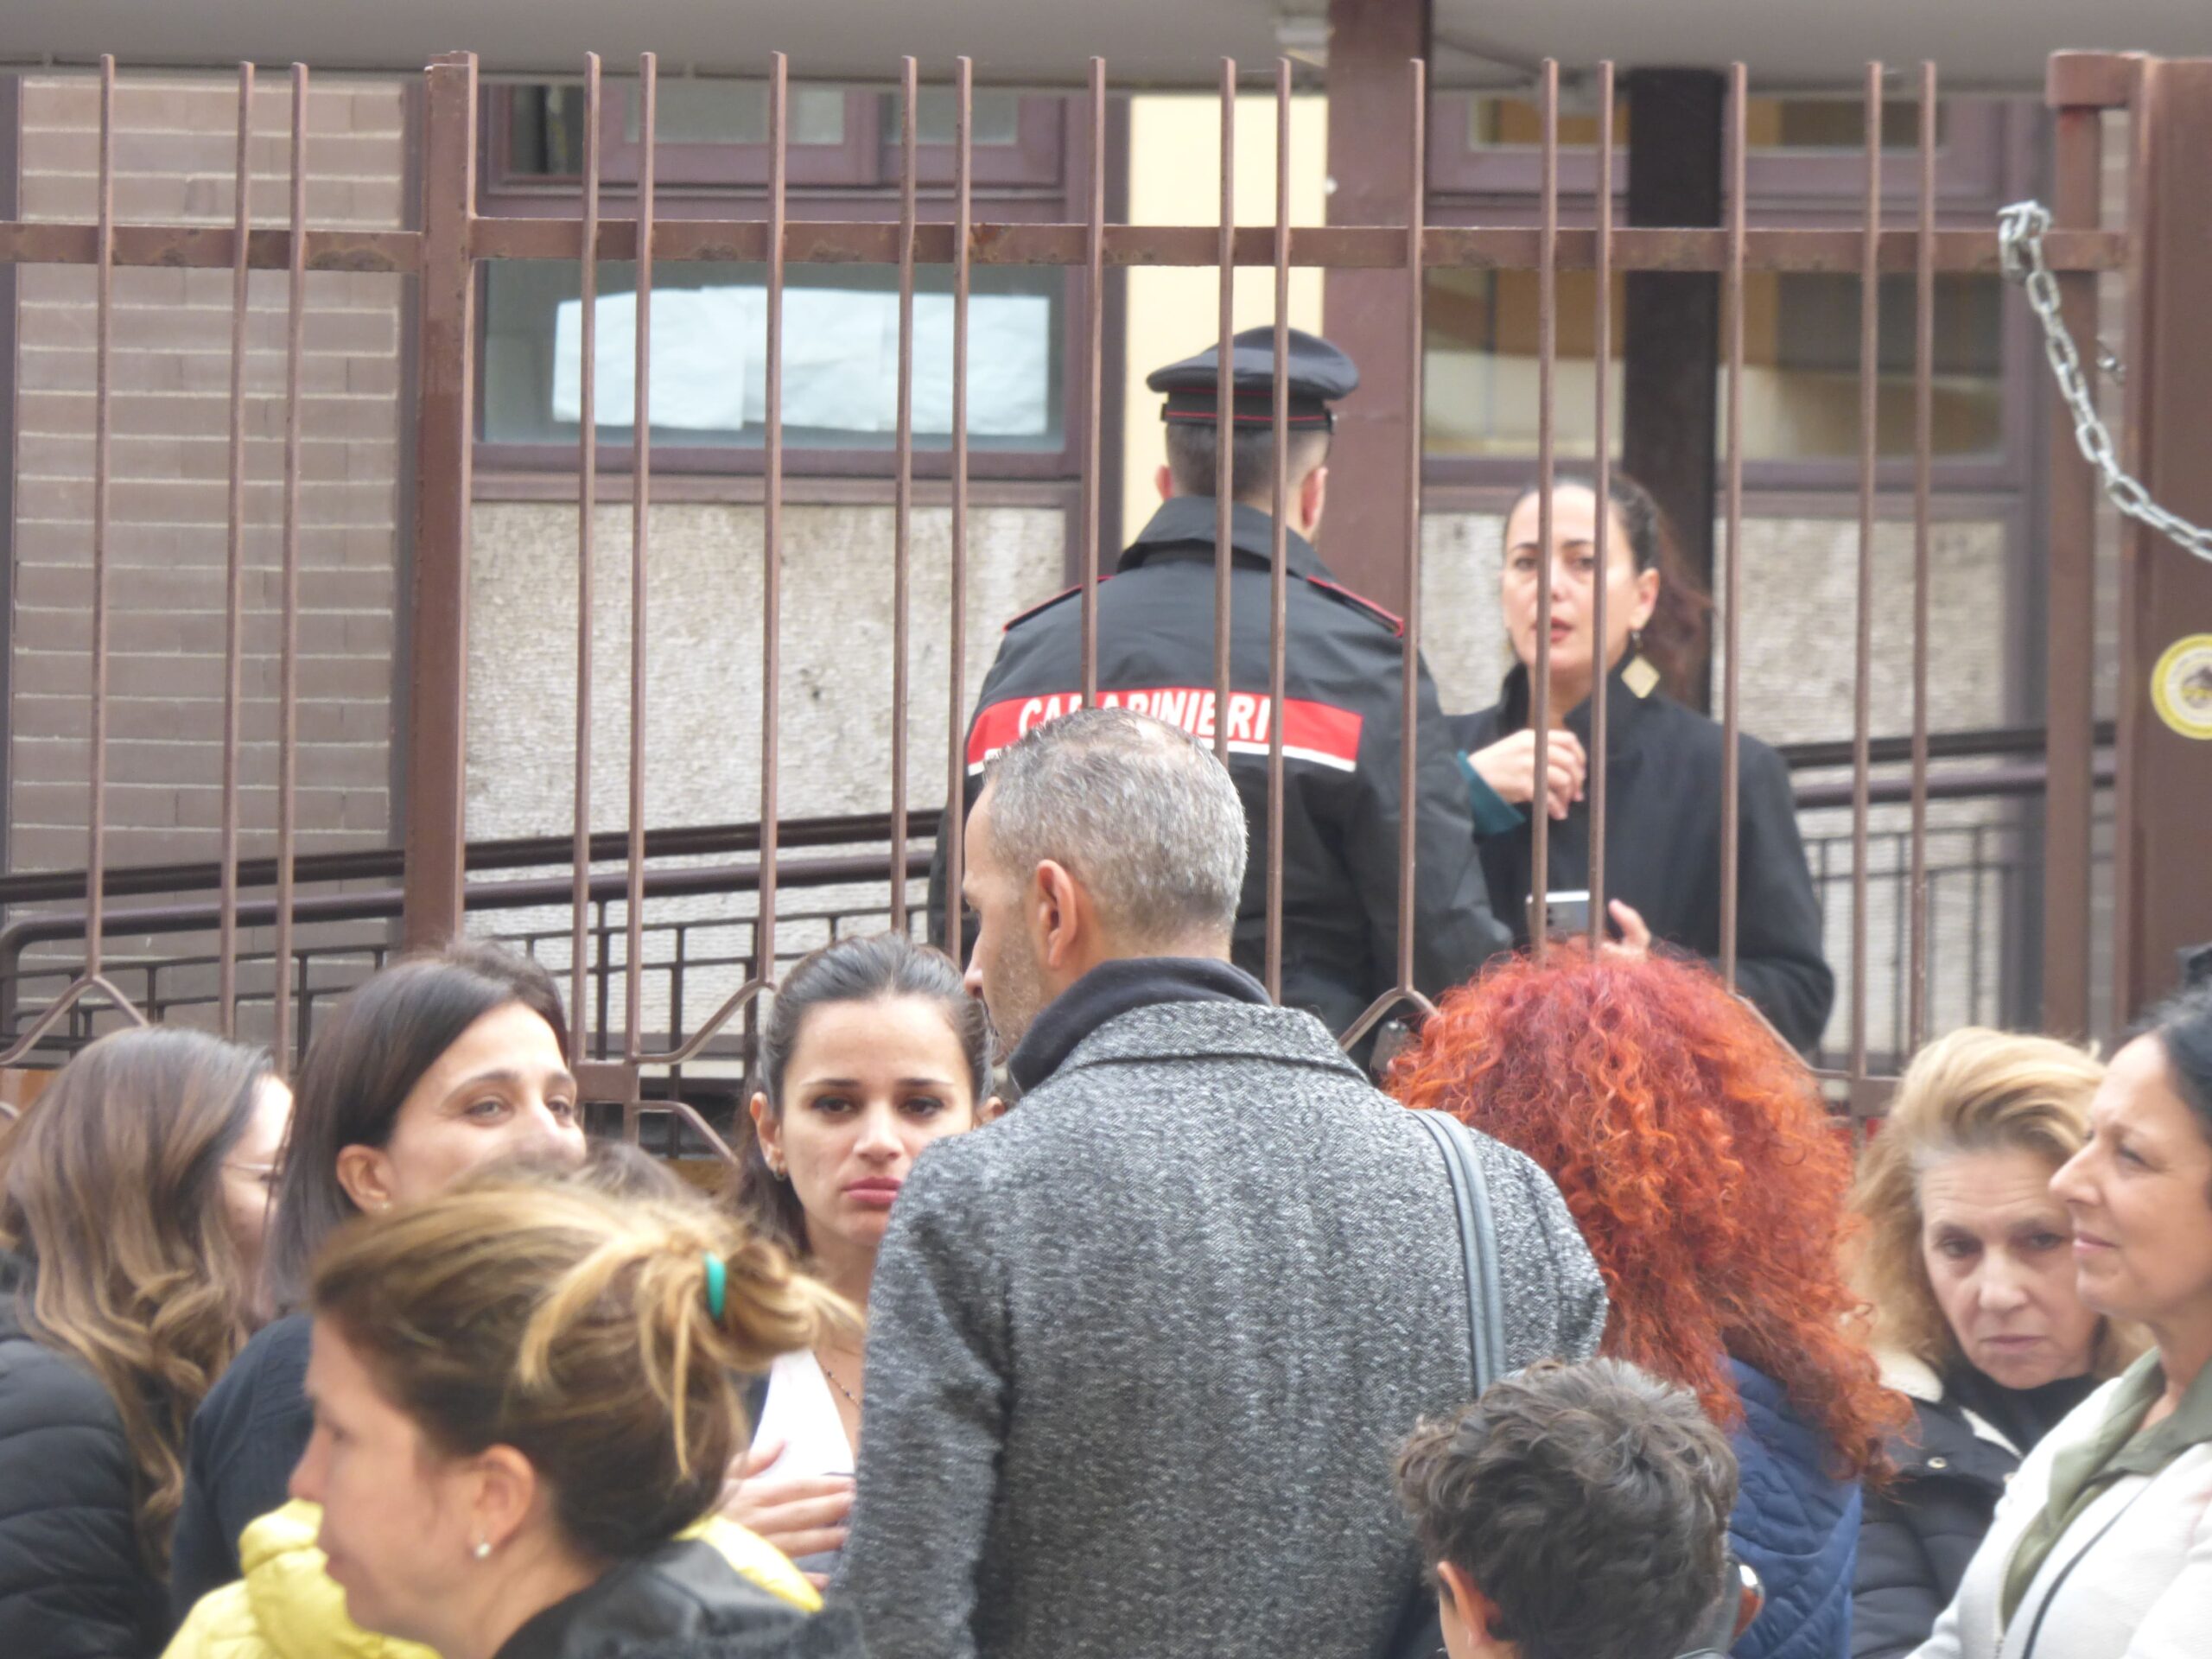
Qui di seguito alcune foto delle evacuazioni.
Chi è Mikhail Andropov e perché quella firma compare ancora?
La firma utilizzata nei messaggi è quella di un sedicente Mikhail Andropov, presentato come leader di un’organizzazione chiamata Vilayat di Misoginistan.
Il nome non compare per la prima volta nelle cronache di novembre. Era già apparso in comunicazioni minatorie indirizzate a testate europee e in rivendicazioni associate alla serie di allarmi che aveva interessato il traffico aereo.
Una ripetizione tutt’altro che irrilevante. La stessa identità, infatti, può essere utilizzata per suggerire continuità fra episodi differenti, costruire una reputazione intimidatoria oppure rivendicare operazioni compiute da altri.
Una firma non identifica necessariamente un’organizzazione. Può appartenere al responsabile materiale, essere stata copiata da un emulatore oppure servire a depistare chi indaga.
Secondo le ricostruzioni giornalistiche, alcuni messaggi sarebbero transitati attraverso indirizzi riconducibili a infrastrutture universitarie estere, compreso un dominio di Taiwan. Questo elemento non dimostra alcun coinvolgimento delle istituzioni o delle persone proprietarie degli account utilizzati.
Il ministro dell’Interno Matteo Piantedosi, parlando degli episodi esaminati dalle autorità, ha riferito dell’impiego di account compromessi appartenenti a istituti stranieri.
Per individuare i responsabili occorre ricostruire l’origine effettiva degli invii, verificare le tracce digitali e distinguere un indirizzo autentico da uno utilizzato abusivamente.
La domanda interessante, dunque, non riguarda soltanto l’identità dichiarata dal mittente. Riguarda il motivo per cui qualcuno voglia rendere riconoscibile una campagna di minacce, pur cercando di nascondere la propria identità reale.
Dalle scuole agli aeroporti: una sequenza che mette sotto pressione il Paese
L’11 novembre non rappresenta l’inizio della vicenda. Già il 2 novembre una campagna di posta elettronica aveva raggiunto 271 istituti scolastici, provocando controlli ed evacuazioni precauzionali. Le verifiche effettuate in numerose strutture si erano concluse senza trovare esplosivi.
Pochi giorni dopo, l’attenzione si era spostata sui trasporti aerei.
Tra il 5 e il 6 novembre diversi collegamenti europei sono stati interessati da segnalazioni di bombe a bordo. Alcuni aeromobili hanno dovuto modificare i propri programmi di volo, mentre negli aeroporti sono state attivate procedure straordinarie.
La Procura di Busto Arsizio ha aperto un fascicolo per procurato allarme, inizialmente contro ignoti, dopo due episodi che avevano coinvolto voli in arrivo a Malpensa.
Le autorità europee hanno inoltre avviato attività di coordinamento per condividere le informazioni disponibili.
Scuole e aeroporti hanno caratteristiche differenti, ma condividono un elemento determinante: sono servizi nei quali la sola possibilità di un pericolo grave impone verifiche immediate.
Chi diffonde una minaccia conosce presumibilmente questa necessità. Può sfruttarla per provocare interruzioni, disagi e un forte impatto mediatico, anche quando non dispone di alcun ordigno.
Non è ancora dimostrato che gli episodi siano stati organizzati dallo stesso gruppo. Le analogie temporali e comunicative giustificano approfondimenti investigativi, non una conclusione automatica.
Eppure il risultato è sotto gli occhi di tutti: per giorni consecutivi, l’Italia e altri Paesi europei hanno dovuto dedicare risorse alla gestione di emergenze annunciate attraverso comunicazioni digitali.
Frigoriferi hackerati e minacce alle scuole: cosa collega questi episodi?
C’è un’altra vicenda che aiuta a comprendere il clima nel quale maturano gli allarmi: quella degli attacchi informatici contro i sistemi di refrigerazione commerciale.
All’inizio di novembre diversi supermercati europei hanno registrato manomissioni dei dispositivi che controllano da remoto la temperatura dei frigoriferi. Alcune intrusioni hanno provocato alterazioni delle condizioni di conservazione degli alimenti e perdite economiche.
The Bill ha ricostruito il fenomeno nell’approfondimento dedicato agli attacchi hacker ai supermercati e alla vulnerabilità della catena del freddo.
In quella vicenda esistono intrusioni informatiche e conseguenze materiali documentate. Negli allarmi bomba, invece, il principale strumento offensivo può essere una comunicazione intimidatoria.
Le tecniche non sono quindi necessariamente le stesse. Ma entrambe possono produrre un effetto comune: dimostrare quanto sia facile alterare il funzionamento della vita quotidiana.
Un supermercato che deve eliminare prodotti compromessi, un aereo costretto a subire controlli straordinari e una scuola evacuata appartengono a settori completamente diversi. Tutti, però, possono diventare obiettivi di un’azione orientata a generare sfiducia.
La questione geopolitica si è ulteriormente complicata dopo le accuse francesi contro ambienti legati all’Iran per gli attacchi ai sistemi di refrigerazione. Una vicenda approfondita nel nostro articolo Iran e frigoriferi hackerati: le accuse della Francia.
Parigi ha indicato una responsabilità per una specifica campagna di sabotaggio. Questo non autorizza, però, ad attribuire automaticamente a Teheran le email inviate alle scuole italiane.
È una distinzione che merita di essere conservata, soprattutto quando le suggestioni internazionali rischiano di trasformarsi troppo rapidamente in certezze.
La guerra ibrida non ha bisogno di bombe per ottenere risultati
Il concetto di guerra ibrida è ormai entrato nel dibattito pubblico europeo. Descrive l’impiego combinato di strumenti militari e non militari, operazioni informatiche, pressioni economiche, disinformazione e altre attività ostili.
Non significa che ogni messaggio intimidatorio sia automaticamente un’operazione di uno Stato straniero. Significa riconoscere che la destabilizzazione può essere perseguita attraverso strumenti diversi da quelli tradizionalmente associati a un conflitto.
Stefano Zanero, professore di Cybersecurity al Politecnico di Milano, ha esaminato questa nuova dimensione delle minacce in un’intervista rilasciata a Open il 6 novembre.
L’esperto ha evidenziato come alcune offensive possano essere motivate non dal profitto economico, ma dalla volontà di provocare danni e disordine. Ha inoltre richiamato l’importanza della resilienza delle infrastrutture e della collaborazione fra settore pubblico e privato.
La lettura è particolarmente interessante se applicata agli episodi che coinvolgono le scuole.
Un’organizzazione criminale interessata esclusivamente al denaro tende spesso a cercare una remunerazione attraverso estorsioni o furti di informazioni. Una campagna composta da minacce ripetute e prive di richieste economiche può suggerire finalità differenti.
Potrebbe trattarsi di propaganda, intimidazione, emulazione, ricerca di visibilità oppure di un tentativo deliberato di mettere sotto pressione le istituzioni.
Non sappiamo ancora quale sia la motivazione degli autori. Sappiamo invece che i messaggi hanno prodotto conseguenze organizzative concrete.
E questa asimmetria è il punto più delicato: chi invia una minaccia può impiegare pochissime risorse, mentre chi deve verificarla è obbligato a mobilitare personale specializzato, interrompere attività e assumersi responsabilità enormi.
Distrazione di massa o destabilizzazione? La domanda che nessuno dovrebbe evitare
Quando una notizia coinvolge centinaia di bambini, minacce di esplosioni e interventi della polizia, è inevitabile che conquisti le prime pagine.
Ma l’attenzione pubblica è una risorsa limitata. Ogni emergenza di grande impatto modifica temporaneamente l’agenda dei giornali, delle istituzioni e delle piattaforme digitali.
È qui che si inserisce una domanda provocatoria: la paura può diventare un’arma di distrazione di massa?
In quel caso la riflessione riguardava la capacità di una proposta politica curiosa di monopolizzare il dibattito a scapito di questioni strutturali. Qui la situazione è decisamente più grave, perché coinvolge la sicurezza delle persone.
La possibile somiglianza riguarda soltanto il meccanismo dell’attenzione.
Un’emergenza può occupare per ore lo spazio informativo e ridurre la visibilità di altre notizie. Questo, però, non dimostra che sia stata organizzata per nascondere uno specifico evento politico o economico.
Per sostenere una simile ipotesi servirebbero prove: collegamenti documentati tra gli autori delle minacce e chi avrebbe interesse a orientare il dibattito, comunicazioni intercettate oppure altri elementi investigativi concreti.
Non disponendo di questi riscontri, sarebbe scorretto inventare un complotto.
Resta legittimo interrogarsi su chi tragga vantaggio dalla diffusione dell’insicurezza. Gli autori potrebbero cercare attenzione, notorietà, discredito istituzionale o semplicemente il piacere di provocare disordine.
Il rischio più sottile è che, indipendentemente dalle intenzioni originarie, la continua esposizione a minacce finisca per trasformare l’eccezione in una condizione psicologica permanente.
Il caso DIA dimostra quanto sia potente anche un attacco soltanto raccontato
Un altro episodio recente offre una chiave di lettura particolarmente utile.
Il 9 novembre è circolata la notizia di un presunto attacco hacker contro la Direzione investigativa antimafia, accompagnata dalla rivendicazione della disponibilità di centinaia di documenti.
Le successive verifiche hanno però ridimensionato il quadro iniziale: secondo le informazioni emerse, non sarebbe stata accertata una violazione degli archivi riservati della DIA e il materiale indicato come sottratto avrebbe riguardato documentazione pubblicamente accessibile.
Nel nostro approfondimento sull’attacco hacker alla DIA e sui presunti dossier nel dark web abbiamo esaminato proprio questa differenza.
Un conto è riuscire a compromettere un sistema protetto. Un altro è convincere migliaia di persone che quell’intrusione sia avvenuta.
Nel secondo scenario, il danno può riguardare soprattutto la reputazione dell’istituzione coinvolta.
Il collegamento con gli allarmi scolastici non è investigativo, ma riguarda il funzionamento della comunicazione: la percezione di una minaccia può produrre conseguenze anche quando il pericolo annunciato non trova conferma.
Non occorre ipotizzare che i due episodi abbiano gli stessi autori per riconoscere questa vulnerabilità.
La velocità con cui circolano rivendicazioni e notizie allarmistiche rende indispensabile distinguere continuamente ciò che qualcuno sostiene da ciò che le autorità hanno effettivamente verificato.
Piantedosi frena sulla regia unica: ma il problema della destabilizzazione rimane
Il ministro dell’Interno Matteo Piantedosi ha affrontato il tema degli episodi che stanno interessando infrastrutture, trasporti e istituzioni italiane.
In un’intervista al Messaggero, ripresa l’11 novembre dalla stampa nazionale, ha riconosciuto la volontà di alimentare insicurezza e compromettere la credibilità delle istituzioni quale possibile elemento comune alle diverse offensive.
Ha però sottolineato un punto essenziale: non esistono elementi sufficienti per sostenere che tutti gli episodi siano riconducibili a un’unica regia.
È una valutazione che distingue due questioni spesso confuse.
La prima riguarda l’esistenza di soggetti intenzionati a destabilizzare la società attraverso strumenti digitali. La seconda concerne l’individuazione dei responsabili e l’eventuale presenza di collegamenti operativi tra attacchi differenti.
Riconoscere la prima non significa aver dimostrato la seconda.
Il quadro richiede dunque indagini tecniche e cooperazione internazionale, evitando attribuzioni basate esclusivamente sulla nazionalità apparente di un mittente o sulla contemporaneità delle segnalazioni.
E richiede anche una comunicazione pubblica capace di spiegare quello che si sa, senza lasciare spazio a interpretazioni arbitrarie.
Quanto costa allo Stato una bomba che non esiste?
C’è poi una dimensione economica che nelle cronache rischia di passare inosservata.
Ogni falso allarme può comportare l’intervento di pattuglie, artificieri, personale specializzato e operatori incaricati della gestione delle emergenze. Le scuole devono organizzare gli spostamenti, custodire gli studenti e comunicare con le famiglie.
I Comuni possono dover intervenire sulla viabilità o sui servizi collegati agli edifici scolastici. Le famiglie, a loro volta, possono essere costrette a modificare improvvisamente gli impegni lavorativi.
Non disponiamo di una stima ufficiale complessiva del costo degli episodi dell’11 novembre. Sarebbe quindi improprio attribuire alla giornata una cifra arbitraria.
Ma il meccanismo è evidente: chi provoca il falso allarme trasferisce sulla collettività il costo della risposta.
È una forma di pressione particolarmente difficile da contrastare. Ridurre le verifiche sarebbe pericoloso, perché una successiva minaccia potrebbe essere reale. Ripetere ogni volta procedure straordinarie, d’altra parte, assorbe risorse e può incidere sulla continuità dei servizi.
Proprio per questo diventa necessario sviluppare strumenti condivisi per valutare le segnalazioni, riconoscere eventuali campagne seriali e coordinare le risposte senza abbassare il livello di protezione.
La soluzione non consiste nello smettere di prendere sul serio i messaggi. Consiste nel migliorare la capacità di distinguerli e gestirli.
Allarme bomba nelle scuole: la paura è il vero bersaglio?
La vicenda dell’11 novembre lascia aperte molte domande. Chi ha inviato le email? Perché utilizzare una firma già comparsa nelle minacce al traffico aereo? Esiste un coordinamento tra gli episodi oppure soggetti differenti stanno imitando una strategia capace di ottenere visibilità?
Le risposte devono arrivare dalle indagini, non dalle supposizioni.
Una considerazione, però, è già possibile: la sicurezza di un Paese non dipende soltanto dalla protezione delle sue infrastrutture, ma anche dalla capacità di impedire che la minaccia di un attacco ne condizioni continuamente il funzionamento.
Scuole, supermercati e aeroporti rappresentano luoghi ordinari della vita collettiva. Quando diventano bersagli di intimidazioni o sabotaggi, il messaggio raggiunge un pubblico molto più vasto delle persone direttamente coinvolte.
Ogni genitore può immaginare il proprio figlio davanti a una scuola evacuata. Ogni passeggero può temere un’emergenza durante un volo. Ogni consumatore può chiedersi quanto siano sicuri gli alimenti conservati in apparecchiature connesse.
La paura si diffonde perché colpisce abitudini quotidiane, non obiettivi lontani dalla vita delle persone.
Ed è per questo che il rischio maggiore potrebbe essere quello di abituarsi progressivamente all’idea di vivere in una condizione di allerta continua.
Non sappiamo ancora se dietro gli episodi di novembre esista un piano coordinato di guerra psicologica. Ma sappiamo che la semplice diffusione di un messaggio intimidatorio può già provocare disagi reali.
Se l’obiettivo degli autori era dimostrare quanto le società contemporanee siano vulnerabili al panico, gli effetti delle loro azioni meritano un esame approfondito.
La domanda conclusiva, allora, non è soltanto chi abbia minacciato le scuole italiane. È se le istituzioni europee riusciranno a impedire che il timore di un attentato diventi uno strumento ricorrente per interrompere la vita di tutti i giorni.
Perché una bomba inesistente non può distruggere un edificio. Ma, se utilizzata come minaccia ripetuta, può contribuire a erodere qualcosa che per una democrazia è altrettanto importante: la fiducia nella capacità delle istituzioni di proteggerci.