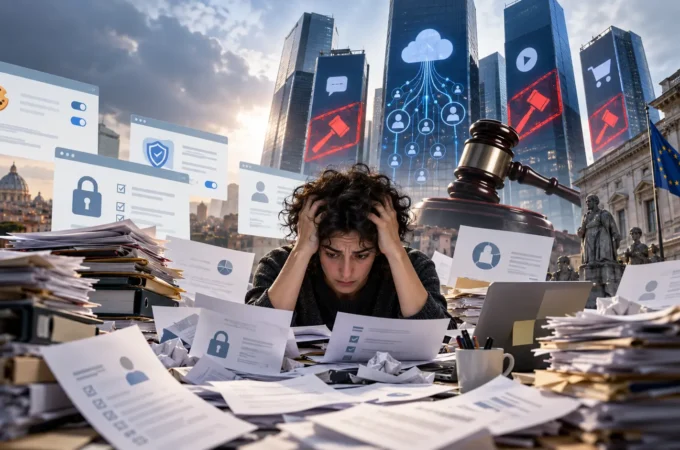
Montagne di carta, multe da spiccioli e cittadini senza risarcimento rappresentano le più classiche criticità della privacy all’italiana.
In Italia, infatti, anche per comprare un aspirapolvere bisogna firmare un’informativa sulla privacy. Quando una multinazionale tratta illecitamente i dati di centinaia di migliaia di persone, invece, lo Stato incassa la multa e ai cittadini resta l’onere di difendersi. Il paradosso di un sistema che sembra più bravo a produrre adempimenti che a garantire risultati.
C’è qualcosa di profondamente comico, se non fosse tragico, nel modo in cui l’Italia ha interpretato la protezione dei dati personali. Siamo riusciti a costruire un sistema nel quale per prenotare una visita medica, acquistare un’automobile, iscriversi in palestra o semplicemente consultare un sito internet bisogna attraversare una foresta di informative, autorizzazioni, dichiarazioni e consensi. Una liturgia burocratica celebrata quotidianamente da milioni di cittadini, quasi sempre senza che nessuno legga davvero ciò che sta accettando.
Abbiamo trasformato la privacy in una religione amministrativa. Il consenso è il sacramento, l’informativa è il testo sacro e il responsabile del trattamento è il sacerdote. Il fedele firma, possibilmente in duplice copia, e spera nella salvezza dei propri dati.
Peccato che, quando a violare quella privacy sono le grandi piattaforme digitali, l’imponente apparato di garanzie sembri improvvisamente perdere buona parte della propria solennità.
La vicenda di Meta, la società che controlla Facebook e Instagram, offre un esempio particolarmente istruttivo di questa contraddizione.
Venticinque miliardi in America, un milione in Italia
Il 21 ottobre 2026, un tribunale del New Mexico ha imposto a Meta una sanzione civile di 25 miliardi di dollari per una serie di dichiarazioni ritenute ingannevoli sulla protezione dei dati personali e su alcune pratiche di gestione della piattaforma. La decisione, contro la quale Meta ha annunciato ricorso, si inserisce nella lunga scia dello scandalo Cambridge Analytica, esploso nel 2018.
Attraverso un’applicazione apparentemente innocua, costruita attorno a un test della personalità, erano stati raccolti impropriamente i dati di decine di milioni di utenti Facebook. Quelle informazioni avevano alimentato un sistema di profilazione utilizzato anche nel campo della comunicazione politica.
Lo scandalo coinvolse anche l’Italia. Il Garante della Privacy accertò che, attraverso appena 57 persone che avevano installato l’applicazione, erano stati raccolti dati relativi a oltre 214.000 utenti italiani, senza un’informazione e un consenso adeguati. Non risultò invece accertato che quei dati fossero stati trasmessi a Cambridge Analytica.
Nel 2019 arrivò la sanzione italiana: un milione di euro.
Il confronto con i 25 miliardi americani è impressionante, anche se i due procedimenti riguardano contestazioni differenti, si basano su leggi diverse e non possono essere sovrapposti automaticamente.
È inoltre necessario ricordare che i fatti italiani risalivano a un periodo precedente all’applicazione del GDPR, quando il sistema sanzionatorio era meno incisivo.
Tutte precisazioni giuridicamente corrette. Ma nessuna elimina la domanda di fondo: quanto può essere efficace una sanzione relativamente modesta nei confronti di una società che sviluppa un fatturato di decine di miliardi?
Una multa dovrebbe scoraggiare la ripetizione di un comportamento illecito. Se invece il suo importo risulta irrilevante rispetto alle dimensioni economiche dell’impresa, il rischio è che venga percepita come un costo amministrativo, non come una ragione sufficiente per modificare le proprie pratiche.
Non sappiamo se Meta abbia ragionato in questi termini nei casi specifici. Ma il problema economico della deterrenza esiste, indipendentemente dalle intenzioni della società.
Multata una volta, multata due: quando le prescrizioni restano sulla carta
La storia italiana offre un episodio che rende questa riflessione molto meno teorica.
Nel 2018 l’Autorità Garante della Concorrenza e del Mercato aveva sanzionato Facebook per complessivi 10 milioni di euro, contestando pratiche commerciali scorrette relative all’utilizzo dei dati personali degli utenti.
Secondo l’Antitrust, Facebook non informava adeguatamente le persone sul fatto che le informazioni raccolte attraverso la piattaforma venissero utilizzate anche per finalità commerciali. L’autorità aveva inoltre contestato alcuni meccanismi che favorivano la condivisione dei dati con applicazioni esterne.
La società era stata quindi destinataria non soltanto di una sanzione economica, ma anche di prescrizioni finalizzate a correggere le pratiche contestate.
Tre anni dopo, nel febbraio 2021, l‘Antitrust intervenne nuovamente.
Questa volta la sanzione fu di 7 milioni di euro.
Il motivo era particolarmente significativo: secondo l’Autorità, Facebook non aveva rispettato le precedenti prescrizioni, non aveva pubblicato la dichiarazione rettificativa richiesta e non aveva cessato la pratica ingannevole contestata.
In sostanza, il controllore aveva accertato una violazione, imposto una multa e ordinato alcune correzioni. Successivamente aveva dovuto aprire un altro procedimento perché, secondo il nuovo accertamento, quelle prescrizioni non erano state rispettate. Oltretutto con una multa inferiore alla prima. Di solito la recidiva dovrebbe essere sanzionata con un aggravio economico.
È difficile immaginare una dimostrazione più concreta dei limiti di un sistema che affida una parte essenziale della propria efficacia alle sanzioni amministrative.
Naturalmente, i provvedimenti devono essere letti tenendo conto degli eventuali ricorsi e dei loro esiti. Ma il dato istituzionale rimane: l’Antitrust ha dovuto contestare formalmente il mancato rispetto di precedenti prescrizioni.
La domanda, a questo punto, non è più soltanto quanto debba essere elevata una multa.
È quante volte un’autorità debba intervenire prima di ottenere il risultato per il quale era intervenuta la prima volta.
Il capolavoro burocratico del consenso permanente
Nel frattempo, in Italia, il cittadino continua a firmare.
Firma quando entra in uno studio medico, quando sottoscrive un contratto, quando si iscrive a un servizio e quando utilizza una piattaforma digitale. Navigando su internet, deve districarsi tra banner che gli chiedono di accettare, rifiutare, personalizzare o approfondire l’utilizzo dei propri dati, spesso attraverso percorsi costruiti con una complessità degna di un concorso per funzionari ministeriali.
Naturalmente, non tutti questi adempimenti sono imposti dalla legge. Il GDPR non richiede il consenso per ogni trattamento e non obbliga a raccogliere firme indiscriminatamente. Molte complicazioni derivano da interpretazioni eccessivamente prudenti, procedure aziendali mal progettate o applicazioni distorte della normativa.
Ma il risultato pratico non cambia: il cittadino è sommerso da richieste formali che finiscono per svuotare di significato proprio il principio che dovrebbero garantire.
Il consenso dovrebbe essere libero, specifico e informato. Quando viene richiesto continuamente, spesso per operazioni incomprensibili, diventa un gesto automatico. Non è più una scelta consapevole, ma un ostacolo da superare per ottenere ciò che si desidera.
È il trionfo della forma sulla sostanza.
Abbiamo creato un sistema che sembra attribuire enorme importanza al momento in cui una persona autorizza il trattamento dei propri dati, ma che non sempre riesce a offrirle una protezione altrettanto evidente quando quei dati vengono effettivamente utilizzati in modo illecito.
La burocrazia, del resto, possiede una virtù straordinaria: sa dimostrare di aver lavorato anche quando il risultato del lavoro rimane difficile da individuare.
Lo Stato incassa, il cittadino si arrangia
La contraddizione più significativa emerge però quando si osserva la destinazione delle sanzioni.
Se un’autorità italiana accerta una violazione della normativa sulla privacy e infligge una multa, l’importo non viene automaticamente distribuito alle persone i cui dati sono stati trattati illecitamente.
La sanzione amministrativa segue le regole previste per le entrate pubbliche. Il risarcimento del danno, invece, appartiene a un procedimento distinto.
Il GDPR riconosce espressamente, all’articolo 82, il diritto al risarcimento dei danni materiali e immateriali causati da una violazione. Ma per esercitare questo diritto il cittadino deve generalmente attivarsi, dimostrando la violazione, il danno subito e il nesso causale.
In altre parole, lo Stato dispone degli strumenti per contestare l’illecito e imporre una sanzione, mentre il singolo interessato deve affrontare un ulteriore percorso per ottenere un eventuale ristoro.
Si tratta di una distinzione giuridicamente comprensibile, ma che produce una conseguenza pratica discutibile.
Quando una violazione riguarda centinaia di migliaia di persone, il danno individuale può essere difficile da quantificare e il costo di un’azione giudiziaria può scoraggiare qualsiasi iniziativa.
Così l’impresa viene sanzionata, l’autorità conclude il procedimento e la maggior parte degli interessati rischia di non ricevere alcun risarcimento.
Il sistema ha punito la violazione, ma non ha necessariamente riparato le sue conseguenze per i cittadini.
Da qui nasce il sospetto, politicamente legittimo anche se non dimostrabile come intenzione delle istituzioni, che la macchina sanzionatoria sia talvolta più efficiente nel riscuotere denaro che nel restituire qualcosa alle persone danneggiate.
Non occorre sostenere che le autorità agiscano deliberatamente per fare cassa. Basta osservare che, nell’attuale sistema, l’incasso della multa e il ristoro del cittadino seguono strade differenti, e la seconda è spesso assai più difficile da percorrere.
Sanzionare non significa necessariamente proteggere
Esiste poi una terza questione, forse ancora più importante.
Che cosa accade dopo una multa?
Le autorità europee e italiane dispongono oggi di poteri significativi. Possono imporre misure correttive, limitare determinati trattamenti e, nei casi previsti, vietare attività illecite. Il GDPR consente inoltre sanzioni che, per alcune violazioni, possono raggiungere il 4% del fatturato mondiale annuo dell’impresa.
Non è dunque corretto descrivere il sistema europeo come privo di strumenti.
Nel 2024, per esempio, il Garante italiano ha inflitto a Meta una sanzione di 25 milioni di euro per il trattamento illecito di dati collegati a una funzionalità utilizzata durante le elezioni politiche del 2022. Il provvedimento comprendeva anche misure correttive e il divieto di proseguire determinati trattamenti.
Si tratta di un intervento più incisivo delle sanzioni del passato, che dimostra come le autorità italiane possano utilizzare strumenti diversi dalla semplice multa.
Rimane tuttavia il problema della loro efficacia concreta.
Quando una grande piattaforma viene sanzionata, il cittadino dovrebbe poter verificare facilmente quali pratiche siano state interrotte, quali sistemi siano stati modificati, quali controlli siano stati effettuati e se siano state riscontrate successive violazioni.
La vera misura dell’efficacia di un’autorità non dovrebbe essere il numero dei provvedimenti adottati né la somma delle multe inflitte, ma la capacità di prevenire gli abusi e ottenere cambiamenti duraturi.
Una sanzione che non modifica il comportamento del destinatario rischia di trasformarsi in un semplice costo di esercizio.
E un apparato amministrativo che si limita a documentare le violazioni senza rendere verificabili i risultati delle proprie azioni rischia di confondere il controllo con la produzione di atti.
In Italia questa confusione è particolarmente familiare. Abbiamo una lunga tradizione nel misurare l’efficienza delle istituzioni attraverso la quantità di procedure eseguite, anziché attraverso i problemi effettivamente risolti.
La privacy non dovrebbe essere un affare riservato agli avvocati
Il paradosso è che la protezione dei dati personali riguarda aspetti sempre più importanti della nostra libertà.
Le grandi piattaforme digitali possono raccogliere e analizzare informazioni sulle nostre abitudini, sui consumi, sugli interessi, sulle relazioni e sui comportamenti online. Attraverso queste informazioni possono costruire profili dettagliati e, in determinate circostanze, inferire caratteristiche che non abbiamo mai dichiarato esplicitamente.
Non è necessario vendere direttamente i dati personali per ricavarne un vantaggio economico. La pubblicità personalizzata, per esempio, permette di utilizzare le informazioni raccolte per offrire agli inserzionisti la possibilità di raggiungere gruppi di utenti selezionati.
Queste attività non sono automaticamente illegali. Devono però rispettare le norme sulla protezione dei dati e i diritti delle persone.
Ed è proprio per questo che la tutela della privacy non può ridursi alla capacità di produrre informative formalmente impeccabili.
Un cittadino dovrebbe poter comprendere facilmente quali informazioni vengono raccolte, per quali finalità, per quanto tempo vengono conservate e come può esercitare concretamente i propri diritti.
Quando subisce una violazione, dovrebbe poter accedere a rimedi semplici, proporzionati ed economicamente sostenibili.
E quando un’autorità interviene, dovrebbe essere possibile valutare non soltanto la severità della sanzione, ma anche l’effettiva cessazione delle pratiche contestate.
Altrimenti il diritto alla privacy rischia di diventare un privilegio per chi possiede tempo, competenze giuridiche e risorse sufficienti per difenderlo.
Meno moduli, più diritti
La vicenda Meta mette dunque in luce tre problemi distinti: la proporzionalità e l’efficacia delle sanzioni, la difficoltà di ottenere un risarcimento individuale e la necessità di verificare che gli interventi delle autorità producano cambiamenti concreti.
Non significa che in Italia non sia stato fatto nulla. Il Garante della Privacy e l’Antitrust hanno adottato provvedimenti contro Meta, e alcune delle loro decisioni hanno riguardato anche l’interruzione di pratiche contestate.
Ma l’esistenza di un provvedimento non basta, da sola, a dimostrare l’efficacia complessiva del sistema.
Dovremmo cominciare a pretendere meno burocrazia fine a se stessa e più risultati misurabili.
Meno consensi inutili e più trasparenza reale.
Meno ostacoli per chi chiede tutela e più strumenti per ottenere un risarcimento quando ne ricorrono i presupposti.
Meno enfasi sull’importo delle multe e più attenzione ai cambiamenti imposti alle imprese.
Perché il problema non è avere troppe regole sulla privacy. È avere troppe procedure che il cittadino è obbligato a subire e troppo poche garanzie che riesca concretamente a utilizzare.
La differenza è sostanziale.
Un diritto non diventa più forte perché viene stampato su venti pagine invece che su due. E un cittadino non è necessariamente più protetto perché ha firmato cento moduli invece di uno.
Il rischio è quello di costruire una macchina amministrativa capace di controllare minuziosamente la correttezza formale di ogni passaggio, senza dimostrare con altrettanta precisione di aver raggiunto lo scopo per cui è stata creata.
La privacy dovrebbe proteggere i cittadini dai trattamenti illeciti dei loro dati. Non limitarsi a proteggere le organizzazioni dal rischio di non aver raccolto una firma.
E forse è arrivato il momento di porre alle istituzioni una domanda semplice, alla quale nessuna informativa di quaranta pagine potrà rispondere al posto loro:
Dopo tutti questi moduli, tutte queste autorità, tutte queste procedure e tutte queste multe, i nostri dati sono davvero più protetti?
Perché se la risposta non può essere dimostrata con risultati concreti, abbiamo costruito uno dei più sofisticati sistemi burocratici del mondo per ottenere un risultato che può essere riconosciuto al primo sguardo: una montagna di carta che, dopo un’immensa fatica, ha partorito un topolino.
Naturalmente, prima di fotografarlo, bisognerà acquisire il consenso al trattamento della sua immagine.