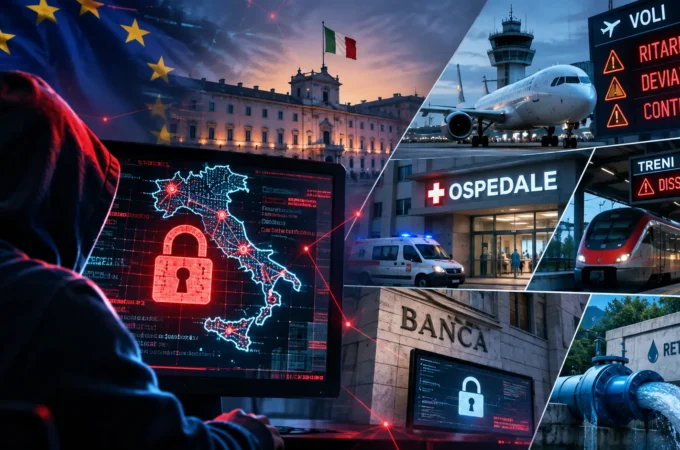
La guerra ibrida in Italia non si combatte soltanto contro i sistemi informatici. Tra falsi allarmi bomba, minacce alle infrastrutture e servizi essenziali esposti agli hacker, emerge un rischio più profondo: perdere la fiducia nella capacità dello Stato di garantire la normalità.
La guerra ibrida in Italia non ha bisogno di carri armati per provocare danni. A volte sono sufficienti un messaggio di posta elettronica, un sistema informatico vulnerabile o una segnalazione anonima per mettere in difficoltà servizi dai quali dipendono milioni di persone. Il risultato può essere un aeroporto paralizzato, una scuola evacuata, un ospedale costretto ad attivare procedure straordinarie. E soprattutto una popolazione che comincia a domandarsi quanto siano davvero sicure le infrastrutture sulle quali poggia la propria quotidianità.
Gli avvenimenti che stanno attraversando l’Europa in questi primi giorni di novembre 2026 hanno riportato al centro dell’attenzione una forma di conflitto nella quale il danno materiale rappresenta soltanto una parte del problema. Il resto si misura attraverso le interruzioni dei servizi, le risorse impegnate per affrontare le emergenze e la progressiva erosione della fiducia nelle istituzioni.
Dietro questa situazione si nasconde una domanda meno spettacolare delle immagini degli aerei scortati dai caccia, ma probabilmente più importante: quanto costa a uno Stato continuare a funzionare quando qualcuno riesce a trasformare ogni possibile minaccia in un’emergenza?
Guerra ibrida in Italia: quando il caos diventa un’arma
Per comprendere cosa stia accadendo bisogna anzitutto chiarire il significato di guerra ibrida. L’espressione indica l’impiego combinato di strumenti differenti, dalla pressione economica alla disinformazione, fino alle operazioni informatiche e ai sabotaggi, per indebolire un avversario senza necessariamente ricorrere a uno scontro militare tradizionale.
Non significa, però, che ogni attacco hacker sia automaticamente un’operazione militare. Un’intrusione informatica può avere finalità criminali, economiche, ideologiche oppure geopolitiche. E una falsa minaccia di attentato non costituisce necessariamente un cyberattacco: può trattarsi semplicemente di un messaggio intimidatorio.
La distinzione è fondamentale perché, mentre le autorità indagano sui recenti episodi europei, non esistono attribuzioni pubblicamente verificate che consentano di ricondurli tutti a un’unica regia.
Il problema è che azioni anche molto diverse possono produrre conseguenze simili.
Una compagnia aerea che riceve una segnalazione credibile deve adottare precauzioni. Un dirigente scolastico avvisato della possibile presenza di un ordigno non può ignorare il pericolo. Un gestore di servizi essenziali che rileva anomalie nei propri impianti deve verificarne immediatamente l’origine.
Chi provoca l’allarme, dunque, può ottenere un risultato significativo anche senza riuscire a danneggiare fisicamente il bersaglio. È l’organizzazione stessa della sicurezza a imporre verifiche, ritardi, interventi e sospensioni.
Questo meccanismo rende le società tecnologicamente avanzate particolarmente esposte: più numerosi sono i servizi interconnessi, maggiori diventano le conseguenze di un’interruzione, anche temporanea.
Aerei deviati e scuole evacuate: il costo delle minacce invisibili
Gli allarmi bomba che hanno interessato numerosi voli europei durante la prima settimana di novembre costituiscono un esempio concreto di questa vulnerabilità.
Secondo le ricostruzioni diffuse da Reuters, decine di collegamenti aerei hanno subito controlli, deviazioni o altre misure precauzionali. In alcuni episodi sono intervenuti anche velivoli militari per accompagnare gli aerei verso aeroporti ritenuti sicuri.
Tra i collegamenti coinvolti figurano anche rotte in partenza o dirette verso l’Italia. Le verifiche effettuate sugli aeromobili interessati non hanno portato al ritrovamento di esplosivi nei casi comunicati dalle autorità.
Questo non significa che gli allarmi siano stati innocui.
Ogni modifica a un piano di volo comporta conseguenze operative: personale aeroportuale impegnato, controlli supplementari, passeggeri da assistere, aeromobili da riposizionare e collegamenti successivi potenzialmente compromessi.
Il peso economico complessivo di questa ondata non è ancora quantificabile attraverso dati pubblici consolidati. Ma il meccanismo appare evidente: un’azione relativamente semplice può obbligare organizzazioni complesse a sostenere costi molto superiori a quelli necessari per provocarla.
Una dinamica analoga si è verificata il 2 novembre, quando messaggi minatori sono stati indirizzati a centinaia di istituti scolastici italiani. In alcune strutture sono scattate evacuazioni e controlli delle forze dell’ordine, mentre diversi allarmi si sono successivamente rivelati infondati.
Il danno, in questi casi, non coincide soltanto con le ore di lezione perdute. Comprende l’apprensione delle famiglie, il lavoro degli operatori di emergenza e la necessità di verificare segnalazioni che potrebbero essere state costruite proprio per moltiplicare gli interventi.
La paura diventa così una risorsa sfruttabile da chi vuole provocare disordine.
Attacchi hacker in Italia: i numeri raccontano una pressione crescente
Il quadro della cybersicurezza nazionale offre elementi ulteriori per comprendere la dimensione del fenomeno.
Nei primi sei mesi del 2026, secondo i dati dell’Agenzia per la cybersicurezza nazionale (ACN), il CSIRT Italia ha gestito 2.171 eventi informatici, rispetto ai 1.474 registrati nello stesso periodo dell’anno precedente.
La variazione corrisponde a un incremento del 47%. Gli episodi con un impatto effettivamente confermato sono stati 1.072.
Occorre tuttavia evitare interpretazioni automatiche. La stessa Agenzia ha precisato che l’aumento degli eventi gestiti riflette anche una maggiore capacità di individuazione e monitoraggio. Non rappresenta, da solo, la prova che gli attacchi riusciti siano cresciuti nella medesima proporzione.
Ancora più interessante è la fotografia europea.
Nel rapporto ENISA Threat Landscape 2026, pubblicato a settembre e relativo agli eventi osservati durante il 2025, la pubblica amministrazione risulta il comparto più frequentemente preso di mira, con il 32% dei casi analizzati. Seguono, tra gli altri, i servizi alle imprese e i trasporti, entrambi all’8%, e il settore finanziario e bancario, al 6%.
Inoltre, il 73% delle organizzazioni colpite rientra nelle categorie dei soggetti essenziali o importanti individuate dalla direttiva europea NIS2.
È un dato che merita attenzione: le infrastrutture digitali non custodiscono soltanto informazioni, ma permettono il funzionamento di attività indispensabili alla collettività.
Il rapporto segnala anche che gli attacchi DDoS hanno rappresentato circa il 51% degli incidenti esaminati. Si tratta di operazioni che sommergono un servizio online con una quantità anomala di richieste, rendendolo temporaneamente irraggiungibile.
Molte di queste azioni producono effetti limitati, mentre gli attacchi ransomware, che possono bloccare sistemi e dati chiedendo un riscatto, risultano generalmente più dannosi per le organizzazioni coinvolte.
Per valutare il rischio reale, quindi, non basta contare gli episodi. Bisogna chiedersi quali funzioni vengano compromesse, per quanto tempo e con quali conseguenze.
Dalla sanità agli acquedotti: il problema non è soltanto informatico
Una delle questioni più delicate riguarda la progressiva convergenza tra sistemi digitali e infrastrutture fisiche.
Ospedali, reti idriche, trasporti ed energia utilizzano tecnologie informatiche per controllare apparecchiature, coordinare operazioni e monitorare parametri fondamentali.
Questa integrazione migliora l’efficienza, ma introduce un problema che non può essere affrontato esclusivamente dagli uffici informatici: un guasto digitale può trasformarsi in un’interruzione materiale di un servizio.
Gli episodi verificatisi in Francia ai sistemi refrigeranti utilizzati dall’Établissement français du sang, l’organizzazione nazionale che gestisce la raccolta e la distribuzione del sangue, hanno mostrato concretamente tale rischio.
Le anomalie hanno interessato apparecchiature impiegate per conservare prodotti ematici. Gli interventi di sicurezza hanno consentito di evitare perdite delle scorte e conseguenze sanitarie, secondo quanto comunicato dalle autorità francesi.
In Italia, il Centro nazionale sangue ha invitato le strutture trasfusionali a intensificare i controlli e verificare le misure di protezione. La direttrice Luciana Teofili ha richiamato l’importanza del monitoraggio delle temperature e dei piani di emergenza già previsti dal sistema sanitario.
La vicenda si inserisce nella più ampia serie di attacchi hacker ai sistemi di refrigerazione europei, già approfondita da The Bill per quanto riguarda le conseguenze sulla distribuzione alimentare.
Ma il problema, in questa prospettiva, va oltre la conservazione dei prodotti.
Una rete idrica potrebbe subire un’interruzione dei propri sistemi di monitoraggio. Un’impresa ferroviaria potrebbe incontrare difficoltà nella gestione delle informazioni operative. Un ospedale potrebbe dover ricorrere a procedure alternative qualora alcuni strumenti digitali diventassero indisponibili.
Si tratta di scenari di rischio, non di conseguenze già accertate nell’attuale ondata di episodi.
Ed è proprio questa distinzione a rendere necessario un approccio serio: prepararsi alle possibili criticità senza trasformare ogni vulnerabilità teorica nell’annuncio di una catastrofe imminente.
Banche e assicurazioni: perché la fiducia è una questione di sicurezza nazionale
Il 5 novembre 2026, durante un’audizione al Senato, il direttore generale dell’ACN Andrea Quacivi ha richiamato l’attenzione sulle minacce informatiche rivolte al settore bancario e assicurativo.
Il punto centrale del suo intervento riguarda gli effetti che un incidente può produrre non soltanto sulle organizzazioni direttamente colpite, ma anche sull’affidabilità dei servizi e sulla stabilità complessiva del sistema nazionale.
È un passaggio significativo.
Un cliente che non riesce ad accedere temporaneamente al proprio conto potrebbe attribuire il disservizio alla banca. Se episodi analoghi dovessero coinvolgere contemporaneamente più operatori, la percezione dell’affidabilità del sistema finanziario potrebbe risentirne, indipendentemente dall’effettiva gravità tecnica dell’incidente.
La fiducia non compare nei bilanci come una normale infrastruttura, eppure può diventare una delle risorse più difficili da ricostruire.
Per questa ragione l’Unione europea ha introdotto il regolamento DORA, applicabile dal gennaio 2025, che impone agli operatori finanziari interessati specifiche misure per la resilienza operativa digitale.
L’obiettivo non è rendere impossibile qualsiasi violazione. Un risultato del genere non può essere garantito. Si tratta piuttosto di assicurare che banche, assicurazioni e altri soggetti regolamentati sappiano gestire gli incidenti, controllare i rischi derivanti dai fornitori tecnologici e mantenere o ripristinare le funzioni essenziali.
La stessa logica vale per gli altri comparti strategici: una struttura davvero resiliente non è quella che non subisce mai un attacco, ma quella che riesce a impedire che un singolo incidente determini il collasso dell’intero servizio.
Chi c’è dietro gli attacchi? Il pericolo delle attribuzioni affrettate
La dimensione geopolitica rende il quadro ancora più complicato.
Alcuni gruppi di hacker filorussi, tra cui NoName057(16), sono stati associati nel tempo a campagne informatiche contro organizzazioni europee. Rivendicazioni e messaggi intimidatori hanno contribuito ad alimentare i sospetti anche durante le ultime settimane.
Una rivendicazione, tuttavia, non costituisce automaticamente una prova.
Un gruppo potrebbe attribuirsi un’operazione realizzata da altri. Un criminale potrebbe utilizzare simboli e linguaggi politici per nascondere motivazioni differenti. Perfino un’azione apparentemente coordinata potrebbe rivelarsi il risultato di comportamenti imitativi.
Per i recenti allarmi bomba sugli aerei, Reuters ha evidenziato che non risultano ancora responsabilità attribuite ufficialmente e verificate. Le indagini devono quindi stabilire se esistano collegamenti concreti tra le diverse segnalazioni.
Questa cautela non serve a minimizzare il rischio. Serve a comprenderlo.
Attribuire prematuramente un episodio a uno Stato ostile può amplificare proprio l’effetto psicologico che un’operazione di destabilizzazione cercherebbe di ottenere.
In un contesto internazionale attraversato da conflitti, campagne di disinformazione e tensioni diplomatiche, anche la qualità delle informazioni diffuse al pubblico diventa una componente della sicurezza.
Raccontare correttamente cosa è accaduto, cosa si sospetta e cosa rimane da dimostrare costituisce una forma di difesa contro la manipolazione.
Come difendersi dalla guerra ibrida: la sicurezza deve continuare anche dopo un attacco
Le risposte istituzionali si stanno sviluppando su più livelli.
Il 4 novembre, ENISA e Commissione europea, insieme a Europol e agli organismi europei di risposta agli incidenti, hanno richiamato la necessità di coordinare le informazioni sui recenti attacchi ai sistemi di refrigerazione.
La cooperazione internazionale è fondamentale perché molti apparati digitali impiegati in Paesi differenti utilizzano tecnologie, componenti e fornitori comuni.
Un problema individuato in un’organizzazione può quindi offrire indicazioni preziose per proteggere altre strutture prima che vengano coinvolte.
Per le aziende e gli enti pubblici, le misure prioritarie comprendono il controllo degli accessi remoti, l’impiego dell’autenticazione multifattore, la tempestiva correzione delle vulnerabilità e la separazione delle reti che gestiscono le attività amministrative da quelle dedicate agli impianti operativi.
Ma la sola protezione preventiva non è sufficiente.
Occorrono procedure di continuità operativa, sistemi di monitoraggio indipendenti, copie di sicurezza effettivamente utilizzabili e personale formato per gestire situazioni nelle quali la tecnologia non risponde come previsto.
Un acquedotto deve sapere come intervenire qualora il telecontrollo diventi indisponibile. Una struttura sanitaria deve poter verificare direttamente i parametri delle proprie apparecchiature. Un’organizzazione che gestisce trasporti deve disporre di procedure alternative proporzionate alla criticità dei servizi.
Non sono soluzioni spettacolari, né producono titoli altrettanto impressionanti di un attacco hacker. Sono però gli strumenti che possono fare la differenza tra un’interruzione circoscritta e una crisi prolungata.
La sicurezza digitale, in definitiva, non consiste soltanto nel tenere fuori gli aggressori. Consiste anche nel garantire che un eventuale ingresso non permetta loro di fermare tutto.
La vera posta in gioco: impedire che ogni emergenza diventi una crisi nazionale
C’è infine un aspetto politico ed economico che merita maggiore attenzione.
Le società europee hanno costruito la propria efficienza sull’interconnessione. Servizi pubblici, reti di trasporto, attività commerciali e sistemi finanziari dipendono sempre più da piattaforme condivise e processi automatizzati.
Una trasformazione che ha prodotto vantaggi enormi, ma che rende necessario ripensare il concetto stesso di infrastruttura strategica.
Non basta proteggere fisicamente una centrale elettrica se le piattaforme digitali da cui dipende presentano debolezze. Non serve disporre di un ospedale perfettamente attrezzato se un incidente informatico può ostacolare l’organizzazione delle prestazioni. E non è sufficiente garantire la sicurezza degli aeroporti se segnalazioni anonime riescono a provocare ripetute interruzioni delle operazioni.
La risposta non può però essere quella di ignorare gli allarmi per evitare disagi. Il compito delle istituzioni è migliorare la capacità di riconoscere le minacce, graduare gli interventi e limitare gli effetti delle interruzioni senza sacrificare la sicurezza delle persone.
In questo scenario diventa decisivo anche il rapporto con i cittadini. Comunicazioni tempestive, informazioni verificabili e spiegazioni comprensibili possono ridurre la diffusione di voci incontrollate e impedire che ogni episodio venga percepito come il segnale di un imminente collasso.
La guerra ibrida, quando effettivamente riconducibile a una strategia coordinata, punta anche a sfruttare le reazioni dell’avversario. Per questo la capacità di rispondere senza amplificare inutilmente il panico assume un valore strategico.
Il rischio più grande non è necessariamente che qualcuno riesca a spegnere contemporaneamente tutte le infrastrutture italiane. È che una successione di incidenti, minacce e disservizi finisca per convincere i cittadini che nessun servizio sia davvero affidabile.
Un Paese comincia a diventare vulnerabile quando perde fiducia nella propria capacità di funzionare. Ed è proprio su questo terreno, meno visibile di una rete informatica violata ma altrettanto importante, che si gioca una parte della sicurezza europea dei prossimi anni.