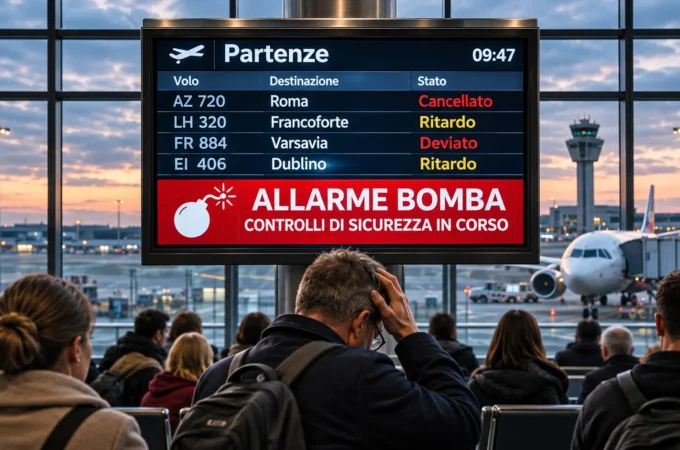
Allarme bomba sui voli: la raffica di minacce che ha attraversato i cieli europei sta mettendo alla prova qualcosa di molto più grande della capacità degli aeroporti di affrontare un’emergenza.
Gli allarmi bomba sui voli stanno mettendo alla prova qualcosa di molto più grande della capacità degli aeroporti di affrontare un’emergenza. Stanno mostrando quanto sia complicato proteggere uno spazio aereo comune quando intelligence, indagini e risposte operative dipendono ancora, in larga misura, da autorità nazionali differenti. E stanno ponendo una domanda che Bruxelles farebbe bene a non liquidare con l’ennesima riunione: può esistere una sicurezza europea senza una vera strategia europea della sicurezza?
La questione non riguarda soltanto gli aerei costretti a cambiare rotta, i caccia militari chiamati a scortarli o i passeggeri che trascorrono ore in attesa di ripartire. In gioco ci sono la fiducia dei cittadini, la tenuta delle infrastrutture e perfino il modo in cui i governi decideranno di spendere denaro pubblico nei prossimi anni. Perché, quando la paura diventa permanente, anche la richiesta di nuovi finanziamenti per la difesa rischia di diventare una risposta automatica. Senza che nessuno si domandi abbastanza a che cosa servano davvero quei soldi.
Allarme bomba sui voli: 35 segnalazioni e una domanda per l’Europa
Il bilancio ufficiale restituisce la dimensione di quanto accaduto. Secondo i dati comunicati da EUROCONTROL all’ANSA, tra il 3 e il 6 novembre 2026 sono stati interessati dalle minacce 35 voli europei: sette nella prima giornata, quattordici il 5 novembre e altrettanti il giorno successivo. Numeri importanti per un fenomeno di questo tipo, soprattutto per la concentrazione degli episodi in un intervallo così ristretto.
Gli ordigni annunciati non sono stati trovati. Questo, naturalmente, non significa che le segnalazioni potessero essere ignorate. Un messaggio che parla di esplosivi a bordo di un aereo obbliga chi lo riceve ad attivare procedure rigorose. Il problema nasce quando qualcuno sfrutta deliberatamente proprio questo obbligo.
Un volo Aer Lingus da Dublino a Roma è stato deviato verso una base militare francese. Un collegamento Finnair da Helsinki a Fiumicino è arrivato sotto scorta dell’Aeronautica italiana. Un aereo Wizz Air partito da Malpensa e diretto a Varsavia è stato invece indirizzato a Vienna. Paesi diversi, compagnie differenti, apparati di sicurezza chiamati a intervenire quasi contemporaneamente.
La Commissione europea ha attivato il proprio meccanismo di condivisione delle informazioni sulla sicurezza aerea. Le indagini, tuttavia, rimangono affidate alle competenti autorità nazionali, sia pure attraverso forme di cooperazione internazionale.
Ed è proprio questa la contraddizione: la minaccia viaggia senza passaporto, mentre la risposta deve ancora attraversare confini amministrativi e giudiziari.
L’effetto farfalla nei cieli: quando un problema locale può diventare continentale
Per capire quanto sia delicata la situazione bisogna considerare il funzionamento del trasporto aereo. Un aeroplano non trascorre la giornata effettuando un unico collegamento. Nella maggior parte dei casi completa diverse tratte, utilizzando gli stessi equipaggi e inserendosi in una programmazione che dipende da coincidenze, disponibilità aeroportuali e tempi di rotazione.
Se un velivolo viene trattenuto per accertamenti, il contrattempo può accompagnarlo anche nel viaggio successivo. Un equipaggio rischia di raggiungere i limiti delle ore di servizio, una coincidenza può saltare, un aereo destinato a un’altra tratta può non arrivare in tempo.
È una versione aeronautica del celebre effetto farfalla: un evento circoscritto può produrre conseguenze in luoghi molto lontani dal punto di partenza.
Non si tratta di un ragionamento puramente teorico. EUROCONTROL dedica particolare attenzione ai cosiddetti ritardi di reazione, quelli che si propagano da un collegamento all’altro. Nel 2025 il ritardo medio complessivo alla partenza nella rete europea è stato di 14,7 minuti per volo. Una parte rilevante dipende proprio da problemi ereditati dalle rotazioni precedenti.
Occorre però evitare una conclusione allarmistica. La stessa EUROCONTROL ha precisato che gli episodi del 3, 5 e 6 novembre non hanno prodotto un impatto misurabile sui ritardi dell’intera rete europea. Le segnalazioni del 6 novembre hanno riguardato appena lo 0,047% dei circa 29.550 voli registrati nella giornata.
La rete, dunque, ha retto. Ma questo non elimina il problema strutturale: un’infrastruttura così interconnessa non può essere protetta efficacemente attraverso decisioni pensate soltanto entro i confini di ciascuno Stato.
La trappola dei falsi allarmi: quando la paura diventa abitudine
C’è poi un pericolo meno spettacolare, che non produce immagini di caccia in decollo e difficilmente conquista l’apertura dei telegiornali.
È il rischio dell’assuefazione.
Quando un sistema riceve ripetutamente segnalazioni che si rivelano infondate, può svilupparsi una pericolosa familiarità con l’emergenza. In psicologia della sicurezza il problema viene spesso descritto attraverso il concetto di alert fatigue, la stanchezza provocata da un eccesso di avvisi.
Non esistono elementi per sostenere che questo fenomeno abbia già compromesso il lavoro degli operatori coinvolti negli episodi europei. Sarebbe una conclusione arbitraria. Il rischio, però, merita attenzione proprio perché riguarda il funzionamento umano delle organizzazioni complesse.
Immaginiamo una lunga sequenza di email anonime, controlli, evacuazioni e verifiche concluse senza trovare nulla. Dopo settimane di messaggi simili, la tentazione di considerarne uno come l’ennesima provocazione potrebbe aumentare.
Il giorno in cui una minaccia fosse autentica, quella sottovalutazione avrebbe conseguenze potenzialmente gravissime.
Chi invia una falsa segnalazione non provoca soltanto un’interruzione momentanea. Può contribuire, almeno in teoria, a logorare il meccanismo che dovrebbe distinguere tempestivamente un rischio concreto da un tentativo di creare disordine.
Per questo non basta moltiplicare controlli e uomini armati. Servono strumenti di valutazione condivisi, formazione continua, procedure capaci di gestire grandi quantità di avvisi e un’organizzazione che impedisca alla ripetizione di trasformarsi in superficialità.
La sicurezza deve rimanere scrupolosa anche quando l’emergenza si rivela, per l’ennesima volta, inesistente.
Cybersecurity europea: perché ogni Stato non può pensare soltanto a sé stesso
Gli episodi di novembre aprono anche una questione digitale. Le minacce sono arrivate in diversi casi attraverso messaggi elettronici, alcuni dei quali con riferimenti a movimenti estremisti e presunte rivendicazioni.
Questo non autorizza a descrivere automaticamente gli accadimenti come attacchi informatici contro i sistemi di navigazione o di controllo degli aeroporti. Non risulta dimostrata, nei casi esaminati, una compromissione dei sistemi informatici di volo. Utilizzare una casella email per diffondere una minaccia è cosa diversa dall’introdursi illegalmente in una rete tecnologica.
Il collegamento con la cybersecurity esiste comunque, ed è rilevante. Riguarda la tracciabilità delle comunicazioni, la protezione dei canali digitali, la condivisione delle informazioni investigative e la capacità di riconoscere campagne coordinate che coinvolgono contemporaneamente diversi territori.
Le autorità europee stanno valutando anche la possibilità che dietro gli episodi vi siano soggetti legati alla Russia o gruppi di attivisti filorussi. Si tratta di ipotesi investigative, non di attribuzioni definitivamente accertate. Una firma inserita in una email, da sola, non costituisce una prova dell’identità del mittente.
Del resto, lo stesso scenario dimostra perché la risposta non possa essere esclusivamente nazionale. Un messaggio può essere spedito attraverso infrastrutture informatiche collocate altrove, riguardare un aereo di una compagnia straniera e provocare un intervento di sicurezza in un terzo Paese.
L’Unione dispone già di strumenti comuni. ENISA lavora sulla resilienza informatica dei settori essenziali, compreso il trasporto aereo, mentre EASA contribuisce alla disciplina europea della sicurezza dell’aviazione. Le regole note come Part-IS, applicabili progressivamente dal 2025 e dal 2026, impongono a numerose organizzazioni aeronautiche di gestire specifici rischi legati alla sicurezza delle informazioni.
Il problema, quindi, non è inventare dal nulla una cybersecurity europea. È capire quanto rapidamente le strutture esistenti riescano a trasformare informazioni distribuite tra Paesi diversi in una risposta operativa comune.
Una regia comune, non ventisette fortezze digitali
La vicenda richiama, con le dovute differenze, il lungo dibattito sulla difesa comune europea. Da anni si discute dell’opportunità di coordinare maggiormente gli eserciti nazionali, gli investimenti militari e le capacità strategiche dei Paesi membri.
Nel campo digitale il problema presenta caratteristiche ancora più evidenti. Gli attacchi non rispettano frontiere fisiche, le infrastrutture sono spesso interdipendenti e la velocità delle comunicazioni rende insufficiente qualsiasi risposta organizzata attraverso passaggi burocratici troppo lenti.
Non significa necessariamente costruire un’unica autorità che sostituisca tutte le polizie nazionali o concentrare ogni informazione sensibile a Bruxelles. Una soluzione del genere solleverebbe problemi di competenze, tutela dei dati e responsabilità democratica.
Significa piuttosto sviluppare una capacità europea permanente di valutazione e coordinamento delle minacce, nella quale le autorità possano condividere tempestivamente elementi verificati, collegare episodi apparentemente isolati e individuare gli schemi ricorrenti.
Un avviso che arriva contemporaneamente a diversi aeroporti dovrebbe poter essere riconosciuto immediatamente come parte di una possibile campagna transnazionale, senza dover attendere che ciascun Paese completi autonomamente la propria ricostruzione.
La distinzione è importante: condividere informazioni non deve significare abbassare le cautele su una singola segnalazione. L’obiettivo è esattamente l’opposto, cioè rendere più efficace la verifica senza compromettere la prudenza operativa.
Un contributo ulteriore arriverebbe da esercitazioni congiunte, strumenti tecnici interoperabili e procedure comuni per la gestione delle comunicazioni di minaccia. Le competenze nazionali rimarrebbero indispensabili, ma inserite in un sistema capace di lavorare come una rete.
In fondo, se l’Europa riesce a coordinare migliaia di movimenti aerei al giorno, dovrebbe porsi con altrettanta determinazione il problema di coordinare la sicurezza delle informazioni che possono interromperli.
Più sicurezza significa più armi? Il conto che rischia di arrivare a sanità e welfare
C’è infine il capitolo politico, forse il più delicato. Ogni nuova minaccia alimenta comprensibilmente la richiesta di protezione. E ogni richiesta di protezione può diventare un argomento per aumentare le risorse destinate alla difesa.
Il contesto economico rende la questione tutt’altro che secondaria.
Secondo i dati pubblicati nel luglio 2026 dall’Agenzia europea per la difesa, la spesa militare complessiva dei ventisette Stati membri ha raggiunto 418 miliardi di euro nel 2025, con una crescita del 20% rispetto all’anno precedente. Per il 2026 la previsione sale a 454 miliardi.
Sono cifre che fotografano una trasformazione profonda delle priorità europee, legata alle tensioni internazionali e alla volontà di rafforzare le capacità difensive del continente.
Ma gli allarmi bomba sui voli dovrebbero suggerire una domanda meno scontata: siamo sicuri che ogni problema di sicurezza richieda soprattutto nuove spese militari?
Per fronteggiare campagne di minacce digitali possono risultare decisivi investigatori specializzati, personale preparato, software di correlazione delle informazioni, sistemi di comunicazione protetti e cooperazione tra autorità. Tutti strumenti che non coincidono necessariamente con l’acquisto di armamenti.
Non bisogna confondere settori differenti, naturalmente. La difesa militare risponde a esigenze che non possono essere risolte soltanto attraverso investimenti informatici. E non esiste alcuna prova che i recenti falsi allarmi siano stati organizzati per giustificare maggiori stanziamenti destinati alle armi.
Questo, però, non impedisce di interrogarsi sulle conseguenze politiche delle emergenze.
In bilanci pubblici sottoposti a vincoli stringenti, aumentare una voce di spesa può imporre nuove entrate, maggiore indebitamento oppure una revisione di altre priorità. Non significa che ogni euro investito nella difesa venga automaticamente sottratto agli ospedali, alle pensioni o ai servizi sociali. Significa che le scelte finanziarie hanno un costo opportunità e devono essere giustificate pubblicamente.
Il paradosso sarebbe considerare la sicurezza dei cittadini soltanto come protezione dalle minacce esterne, dimenticando che anche la disponibilità di cure, istruzione e sostegni sociali contribuisce alla stabilità di una società.
Un Paese capace di intercettare un pericolo, ma sempre meno capace di garantire servizi essenziali, avrebbe risolto soltanto una parte del problema.
Voli di Natale 2026: il rischio più grande potrebbe essere perdere la fiducia
Intanto si avvicinano le festività natalizie e la ripetizione degli episodi comincia inevitabilmente a pesare sulle aspettative dei viaggiatori.
Secondo quanto raccolto da Repubblica, compagnie aeree e agenzie di viaggio non hanno finora registrato un’ondata di cancellazioni riconducibile agli allarmi, ma nel settore emerge la preoccupazione che una parte delle persone possa rinunciare a partire.
Sarebbe un altro modo, meno immediato ma potenzialmente dannoso, attraverso cui una campagna di intimidazione potrebbe raggiungere il proprio scopo. Perché non serve necessariamente bloccare tutti gli aeroporti per compromettere la fiducia nel sistema dei trasporti.
Rhys Jones, analista della società specializzata Osprey Flight Solutions, ha osservato a Reuters che la concentrazione di sette minacce confermate in un solo giorno rappresentava un evento eccezionale. L’assenza di un bersaglio geografico o di una compagnia chiaramente identificabile può indicare che l’obiettivo sia provocare disagi generalizzati, più che colpire una singola destinazione.
È una chiave di lettura da non sottovalutare. L’intimidazione può funzionare anche quando non provoca danni materiali. Basta convincere un numero sufficiente di persone che il sistema sia diventato imprevedibile.
La risposta europea dovrebbe allora misurarsi non soltanto sulla quantità di controlli effettuati, ma anche sulla capacità di mantenere operativi i collegamenti, garantire informazioni affidabili e impedire che l’incertezza diventi panico.
Perché un continente che condivide moneta, mercato e spazio aereo non può continuare a considerare il coordinamento della propria sicurezza come un’integrazione accessoria.
E soprattutto dovrebbe evitare che ogni emergenza si trasformi nella solita alternativa tra spendere di più per difendersi oppure spendere meno per vivere dignitosamente.
La vera sicurezza europea non si misurerà soltanto dal numero di caccia pronti al decollo. Si misurerà anche dalla capacità di prevenire le minacce, proteggere i servizi fondamentali e fare in modo che la paura non diventi il criterio con cui si distribuiscono le risorse pubbliche.
Perché, a quel punto, chi cerca di destabilizzare l’Europa potrebbe ottenere un risultato senza avere mai portato un ordigno a bordo di un aereo.